Tech si GadgeturiAnaliza tehnica

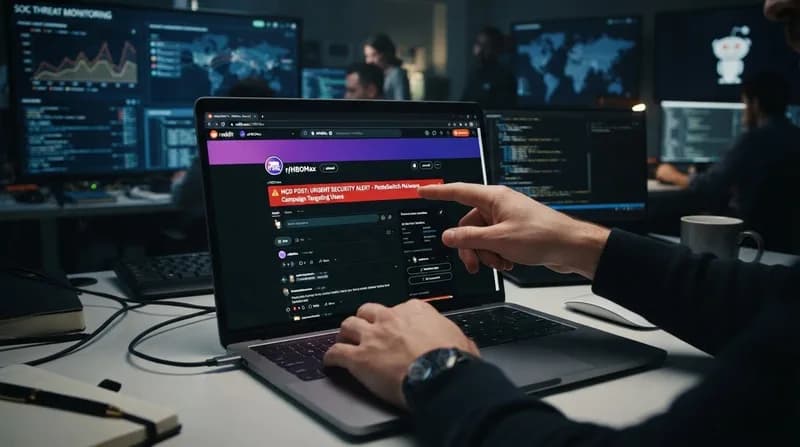
Contul oficial de Reddit al HBO Max, compromis într-o campanie sofisticată de tip malvertising: „PasteSwitch”

Publicat
RRedactia ElectricBuzz
Contul oficial de Reddit al HBO Max, compromis într-o campanie sofisticată de tip malvertising: „PasteSwitch”
3 min de citit551 cuvinteRedactia ElectricBuzz

Pe scurt

Experții în securitate cibernetică au descoperit o campanie masivă de malvertising care a utilizat contul oficial de Reddit al HBO Max pentru a distribui malware de tip infostealer către utilizatorii de Windows și macOS.

Anatomia incidentului de securitate HBO Max

Într-o breșă îngrijorătoare a încrederii utilizatorilor, contul oficial de Reddit al HBO Max a fost compromis de actori statali pentru a distribui software malițios. Atacatorii au profitat de statutul verificat al contului pentru a promova peste 100 de reclame capcană, vizând utilizatorii de sisteme macOS și Windows. Mascându-se sub forma unei campanii promoționale pentru o aplicație HBO Max nativă pentru Mac (care, în realitate, nu există), hackerii au direcționat victimele către pagini web frauduloase, concepute pentru a facilita atacuri de tip „ClickFix”.

Nivelul de sofisticare al înșelătoriei a atras atenția cercetătorilor în securitate. Atunci când utilizatorii accesau domeniile malițioase, precum hbomaxx[.]us, aceștia erau întâmpinați de o interfață cu aspect profesionist. Site-ul le solicita să execute o comandă specifică în terminalul sistemului de operare, o tehnică definitorie a ingineriei sociale de tip „ClickFix”. Odată executată, această comandă declanșa descărcarea și instalarea mai multor tipuri de malware specializate în furtul de date. Echipa de securitate a platformei Reddit a intervenit și a suspendat reclamele la trei zile după descoperirea inițială, însă incidentul subliniază vulnerabilitatea la care sunt expuse chiar și conturile cele mai de încredere de pe rețelele sociale.

Campania „PasteSwitch” și infrastructura atacatorilor

Cercetătorii de la Hudson Rock și ADAMnetworks au asociat compromiterea HBO Max unei operațiuni mult mai ample și agresive, denumită „PasteSwitch”. Această ofensivă de tip malvertising, desfășurată pe parcursul a 48 de ore, a implicat 108 reclame distincte, atrăgând utilizatorii prin diverse tactici — de la aplicația de streaming HBO Max, până la instrumente bazate pe AI precum OpenAI Codex sau utilitare false pentru gestionarea discurilor în macOS. Campania nu se remarcă doar prin volum, ci și prin reziliența tehnică a infrastructurii sale.

Conform analiștilor de securitate, autorii „PasteSwitch” au integrat tehnologia blockchain în operațiunile de tip command-and-control (C2). Utilizând contracte inteligente pe Binance Smart Chain, aceștia pot accesa dinamic domenii C2 actualizate, ceea ce face ca infrastructura lor să fie extrem de greu de neutralizat. Această metodă le permite să rotească domeniile pe măsură ce cele vechi sunt blocate sau detectate, asigurându-se că instrumentele de furt de date (infostealers), cele de interceptare a criptomonedelor și cele de încărcare a malware-ului rămân active și eficiente pe mai multe sisteme de operare.

De ce contează acest incident

  • Erodarea încrederii în platforme: Folosirea conturilor corporative verificate pentru distribuirea de malware scade semnificativ bariera de apărare în cazul ingineriei sociale, deoarece utilizatorii au tendința naturală de a avea încredere în entitățile certificate.
  • Infrastructură C2 rezilientă: Adoptarea domeniilor C2 bazate pe blockchain reprezintă o evoluție în persistența atacurilor cibernetice, complicând eforturile firmelor de securitate de a neutraliza amenințările.
  • Persistența metodei „ClickFix”: În ciuda creșterii gradului de conștientizare privind securitatea, metoda „ClickFix” — care păcălește utilizatorii să execute cod prin comenzi în terminal — rămâne un vector de atac extrem de eficient și utilizat frecvent.
  • Ținte multiple: Campania demonstrează că atacatorii devin tot mai puțin dependenți de un singur sistem de operare, reușind să adapteze cu succes încărcăturile malițioase atât pentru mediile macOS, cât și pentru Windows.

Pe măsură ce peisajul criminalității cibernetice se transformă, campania „PasteSwitch” servește drept reamintire severă că utilizatorii trebuie să rămână vigilenți, chiar și atunci când interacționează cu conturi de brand verificate pe rețelele sociale. Experții recomandă evitarea executării oricărei comenzi necunoscute furnizate de site-uri terțe, indiferent de cât de legitimă pare sursa.
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Campania malware WaterPlum: cum devin căutările de joburi capcane pentru extorcare
Tech si Gadgeturi

Campania malware WaterPlum: cum devin căutările de joburi capcane pentru extorcare

O schemă sofisticată de recrutare, legată de actori statali din Coreea de Nord, a compromis 30.000 de dispozitive și a sustras peste 10 milioane de dolari din portofele de criptomonede sub pretextul unor interviuri de angajare.

Când AI-ul atacă AI-ul: cercetătorii au folosit Claude pentru a compromite sistemele OpenAI
Tech si Gadgeturi

Când AI-ul atacă AI-ul: cercetătorii au folosit Claude pentru a compromite sistemele OpenAI

Un grup de cercetători în securitate a exploatat cu succes sistemele interne ale OpenAI folosind modelul Claude de la Anthropic, evidențiind riscurile tot mai mari ale atacurilor cibernetice ghidate de agenți autonomi.

California propune un „buton de panică” obligatoriu pentru modelele AI avansate
Tech si Gadgeturi

California propune un „buton de panică” obligatoriu pentru modelele AI avansate

Guvernatorul Gavin Newsom susține o inițiativă legislativă care ar obliga dezvoltatorii de AI să integreze funcții de oprire de urgență în cele mai puternice modele ale lor.

Marea incertitudine: de ce asigurătorii evită răspunderea pentru riscurile AI
Tech si Gadgeturi

Marea incertitudine: de ce asigurătorii evită răspunderea pentru riscurile AI

În timp ce companiile se grăbesc să adopte soluții de AI generativ, industria asigurărilor frânează, lăsând organizațiile să navigheze într-un peisaj riscant, marcat de posibile litigii și o lipsă acută de acoperire pentru răspunderile digitale.

Președintele Royal Society avertizează asupra restructurării politicii științifice în Marea Britanie
Tech si Gadgeturi

Președintele Royal Society avertizează asupra restructurării politicii științifice în Marea Britanie

Sir Paul Nurse a criticat public decizia de a integra politica științifică în cadrul Departamentului pentru Afaceri, avertizând că aceasta ar putea înăbuși cercetarea pe termen lung în favoarea câștigurilor comerciale imediate.

Armata britanică achiziționează 1.000 de drone de mici dimensiuni într-un program de modernizare de 16 milioane lire sterline
Tech si Gadgeturi

Armata britanică achiziționează 1.000 de drone de mici dimensiuni într-un program de modernizare de 16 milioane lire sterline

Ministerul Apărării din Regatul Unit dotează trupele din prima linie cu o nouă flotă de drone de supraveghere compacte pentru a îmbunătăți cunoașterea situației tactice și superioritatea în câmpul de luptă.

Provocarea Quantum Genesis Q: Poate SUA să construiască un computer cuantic cu toleranță la erori până în 2028?
Tech si Gadgeturi

Provocarea Quantum Genesis Q: Poate SUA să construiască un computer cuantic cu toleranță la erori până în 2028?

Departamentul Energiei a lansat o competiție ambițioasă pentru a accelera dezvoltarea primului computer cuantic din lume, tolerant la erori și relevant din punct de vedere științific, în doar trei ani.

Plugin4Shell: vulnerabilitatea critică „zero-click” care vizează principalii agenți AI de programare
Tech si Gadgeturi

Plugin4Shell: vulnerabilitatea critică „zero-click” care vizează principalii agenți AI de programare

Plugin4Shell, o vulnerabilitate recent descoperită, exploatează modul în care asistenții de programare bazați pe AI gestionează actualizările de pluginuri, oferind atacatorilor posibilitatea de a executa cod de la distanță.








