Tech si GadgeturiAnaliza tehnica

Când frigiderele devin arme: prețul ignorării securității industriale

Publicat
RRedactia ElectricBuzz
Când frigiderele devin arme: prețul ignorării securității industriale
3 min de citit576 cuvinteRedactia ElectricBuzz

Pe scurt

“Sute de supermarketuri din Franța au suferit pierderi masive de alimente după ce atacatorii au exploatat vulnerabilități cunoscute ale unor controllere frigorifice conectate, ignorate timp de luni de zile de către operatori.”

Un coșmar al lanțului de aprovizionare

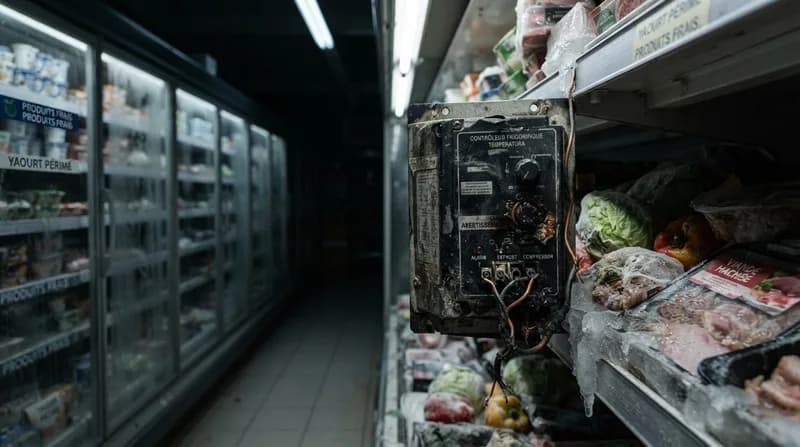
Într-o demonstrație alarmantă a modului în care vulnerabilitățile digitale pot provoca catastrofe fizice, aproape 700 de supermarketuri din Franța s-au confruntat recent cu pierderea unor stocuri uriașe de marfă. Atacatorii au spart mii de controllere frigorifice, dezactivându-le de la distanță funcțiile de răcire și crescând temperaturile interne până la 122°F (50°C). Incidentul, care a dus la alterarea în masă a alimentelor și chiar la izbucnirea unor incendii, subliniază un pericol tot mai mare în era Internetului Industrial al Lucrurilor (IIoT): expunerea tehnologiei operaționale (OT) vechi pe internetul public.

Dispozitivele afectate, fabricate în principal de Danfoss și Copeland (în special sub brandul Dixell), rulau firmware învechit sau nu aveau instalate actualizările de securitate necesare. Prin exploatarea unor erori de evitare a autentificării și a unor vulnerabilități de execuție a comenzilor, atacatorii au transformat infrastructura de climatizare într-o armă, demonstrând că războiul cibernetic modern nu se mai rezumă la furtul de date, ci perturbă acum direct logistica de bază necesară supraviețuirii.

Un avertisment ignorat

Poate cel mai îngrijorător aspect al acestui atac este faptul că putea fi prevăzut. Cercetătorii în securitate de la Team82, parte a companiei Claroty, au emis un avertisment public încă din august 2026, detaliind exact cum ar putea hackerii să manipuleze aceste controllere pentru a „îngheța” sau „decongela” unitățile industriale de stocare a alimentelor. Analiza lor a scos la iveală erori critice de autentificare și comenzi de sistem care permiteau accesul neautorizat la echipamente.

Istoricul neglijenței este și mai lung. Agenția pentru Securitate Cibernetică și Infrastructură (CISA) din SUA a emis alerte privind vulnerabilitățile din controllerele Copeland XWEB încă din februarie 2026, urmate de notificări similare pentru hardware-ul Danfoss în luna mai. Deși producătorii au lansat actualizări de firmware, industria nu a luat măsuri. Scanările recente realizate de firma de asigurări cibernetice Coalition au identificat mii de astfel de controllere conectate în continuare la internetul deschis, sute de unități rămânând expuse chiar și după declanșarea atacurilor din Franța.

De ce contează

  • Vulnerabilitatea OT: Tehnologiile operaționale precum sistemele frigorifice, HVAC și cele de control al rețelelor electrice sunt adesea ignorate în comparație cu sistemele IT standard, devenind ținte facile.
  • Neglijarea ciclului de viață: Multe dintre dispozitivele compromise erau echipamente „end-of-life” (ieșite din uz), ceea ce înseamnă că nu mai beneficiau de actualizări de securitate, dar rămăseseră conectate la internet.
  • Riscurile lanțului de aprovizionare: Incidentul servește drept semnal de alarmă pentru sectoarele alimentar și agricol, demonstrând că securitatea digitală este direct legată de continuitatea afacerilor și de siguranță.
  • Lipsa vizibilității: Mii de dispozitive erau accesibile prin panouri de administrare web publice, lăsând practic o ușă digitală descuiată pentru atacatori.

Calea spre securizarea infrastructurii

Ca răspuns la acest haos, grupurile din industrie—în special Operational Technology Cybersecurity Coalition (OTCC)—insistă pe necesitatea unei supravegheri mai stricte. Coaliția, care include giganți precum Honeywell, Schneider Electric și Forescout, îndeamnă CISA să emită o directivă operațională obligatorie. Obiectivul este obligarea organizațiilor din sectoarele critice să implementeze măsuri de bază de securitate cibernetică, cum ar fi segmentarea rețelelor și interzicerea strictă a accesului direct la internet pentru echipamentele OT.

Pe măsură ce peisajul amenințărilor evoluează, companiile nu își mai pot permite să trateze controllerele industriale ca pe niște echipamente „instalează și uită”. Incidentul din supermarketurile franceze reprezintă o lecție dură și costisitoare: dacă un dispozitiv este conectat la internet, acesta devine o țintă. Fără o tranziție către arhitecturi mai sigure și o cultură a gestionării proactive a patch-urilor, perturbări similare sunt, probabil, doar o chestiune de timp.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Arheologie digitală: Arhiva de dezvoltare Palm OS, disponibilă pentru entuziaștii moderni
Tech si Gadgeturi

Arheologie digitală: Arhiva de dezvoltare Palm OS, disponibilă pentru entuziaștii moderni

O comoară de instrumente de dezvoltare și documentație pentru Palm OS, veche de 25 de ani, a fost scoasă din arhivele private, alimentând o comunitate vibrantă de retro-computing.

Un programator a folosit agenți AI pentru a porta TypeScript în Rust, cu un cost de 24.000 de dolari
Tech si Gadgeturi

Un programator a folosit agenți AI pentru a porta TypeScript în Rust, cu un cost de 24.000 de dolari

Un experiment ambițios demonstrează că modelele de limbaj mari pot executa acum migrări complexe de cod, rezultând într-un compilator TypeScript scris în Rust care depășește performanțele implementărilor oficiale.

Alert de securitate AI: ascensiunea injectării indirecte de prompturi prin anteturi HTTP
Tech si Gadgeturi

Alert de securitate AI: ascensiunea injectării indirecte de prompturi prin anteturi HTTP

Cercetătorii în securitate cibernetică au descoperit un nou vector pentru injectarea indirectă de prompturi, prin care atacatorii inserează instrucțiuni înșelătoare direct în anteturile HTTP ale site-urilor pentru a manipula agenții AI care le accesează.

Hackeri au reușit să ruleze jocuri la 30 FPS pe ecrane standard de tip E-Ink
Tech si Gadgeturi

Hackeri au reușit să ruleze jocuri la 30 FPS pe ecrane standard de tip E-Ink

Un proiect ingenios care utilizează drivere personalizate a reușit să depășească limitele tehnologiei e-paper, permițând jocuri în nuanțe de gri pe ecrane comerciale, la o rată de 30 FPS.

Workday își schimbă strategia: vizează bugetele pentru resurse umane prin agenți AI bazați pe consum
Tech si Gadgeturi

Workday își schimbă strategia: vizează bugetele pentru resurse umane prin agenți AI bazați pe consum

Workday încearcă să obțină o cotă mai mare din cheltuielile companiilor, poziționându-și agenții AI ca înlocuitori direcți pentru forța de muncă externalizată și pentru rolurile administrative tradiționale.

Piața smartphone-urilor stagnează: criza memoriilor pentru AI forțează scumpirile
Tech si Gadgeturi

Piața smartphone-urilor stagnează: criza memoriilor pentru AI forțează scumpirile

Livrările globale de smartphone-uri au scăzut cu peste 20%, în timp ce cererea nesăbuită de memorii pentru AI a provocat o criză în lanțul de aprovizionare.

Mitul securității „modelelor de decizie”: de ce prompt injection rămâne o amenințare critică
Tech si Gadgeturi

Mitul securității „modelelor de decizie”: de ce prompt injection rămâne o amenințare critică

Cercetări noi în domeniul securității dezvăluie că modelele de decizie de tip „System One”, precum Jev, sunt la fel de vulnerabile la atacuri de tip prompt injection ca modelele lingvistice mari tradiționale.

Royal Navy dezvăluie planurile pentru flota de submarine autonome Type 93
Tech si Gadgeturi

Royal Navy dezvăluie planurile pentru flota de submarine autonome Type 93

Ministerul Apărării din Regatul Unit caută parteneri pentru dezvoltarea Type 93, un vehicul subacvatic autonom de mari dimensiuni, esențial pentru viitoarea strategie maritimă a Royal Navy.