O privire neașteptată în culisele sistemului
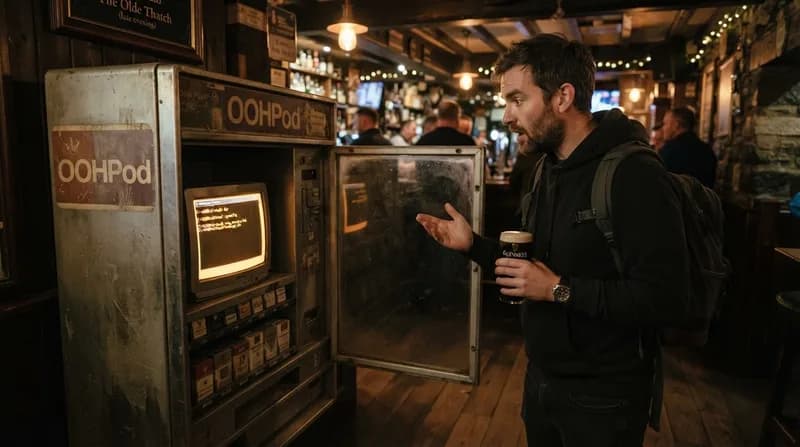
Pentru majoritatea consumatorilor, un automat de colete reprezintă un instrument simplu și eficient: scanezi codul de bare, aștepți deschiderea ușii și îți ridici coletul. Totuși, utilizatorii serviciului irlandez OOHPod au avut recent parte de o transparență digitală neprevăzută, care scoate în evidență complexitatea hardware-ului utilizat în chioșcurile self-service. În locul interfeței obișnuite și intuitive, un client a fost întâmpinat de o imagine neașteptată pe ecranul tactil: consola de comenzi Windows, deschisă și inactivă.
Acest incident ne reamintește că, în spatele carcasei metalice a automatelor moderne, rulează adesea un sistem de operare complet. În acest caz, arhitectura de bază era Windows, care, din cauza unei erori software minore, a renunțat la fațada sa protectoare, expunând interfața de linie de comandă către public. Deși problema a fost remediată printr-o simplă atingere a ecranului — care a minimizat fereastra și a readus terminalul la starea inițială — situația subliniază o vulnerabilitate comună a sistemelor încastrate care se bazează pe sisteme de operare desktop convenționale.
De ce contează: securitatea și fiabilitatea automatelor
- Expunerea interfeței: Atunci când terminalele utilizează sisteme de operare standard, sunt vulnerabile la „evadări” din aplicație, unde interfața grafică se blochează, lăsând consola sistemului expusă.
- Implicații de securitate: Accesibilitatea unei linii de comandă — chiar și în absența unei tastaturi externe — reprezintă un risc teoretic, deoarece utilizatorii rău-intenționați ar putea, în anumite condiții, să manipuleze fișiere de sistem sau setări de rețea.
- Experiența utilizatorului: Defecțiunile tehnice neașteptate pot genera blocaje, împiedicând utilizatorii să își ridice coletele și necesitând intervenții tehnice la fața locului pentru repornirea sau resetarea hardware-ului.
Incidentul de la automatul OOHPod a fost remediat rapid, asigurând faptul că următorul utilizator nu a bănuit nicio secundă că terminalul său de livrare s-a transformat, pentru câteva clipe, într-o fereastră către mecanismele interne ale unui sistem de operare. Deși curiozitatea de a interacționa cu un astfel de terminal este mare pentru entuziaștii tehnologiei, aceste erori subliniază importanța unui software de tip „kiosk mode” robust, care restricționează accesul sistemului de operare la fișierele critice și la ferestrele de diagnostic. Pe măsură ce automatizăm tot mai multe sarcini zilnice prin interfețe hardware, securizarea acestor sisteme față de arhitectura lor software de bază rămâne esențială atât pentru siguranță, cât și pentru consistența serviciilor oferite.