Fragilitatea lumii interconectate
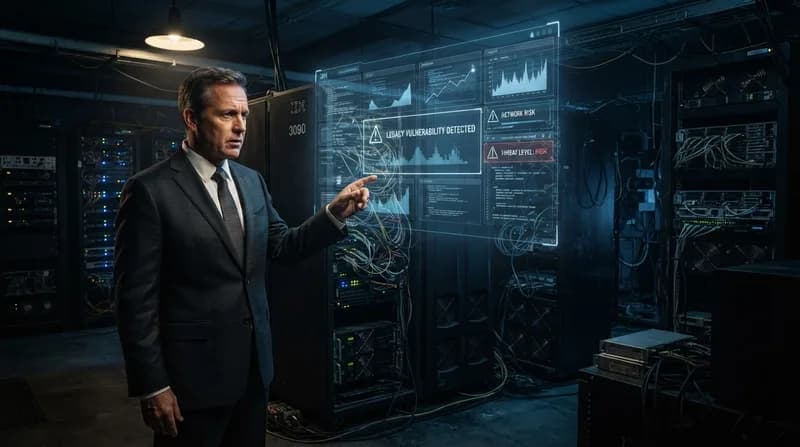
În cadrul unei discuții sincere la summitul DealBook al publicației The New York Times, CEO-ul Microsoft, Satya Nadella, a tras un semnal de alarmă îngrijorător cu privire la starea securității digitale actuale. Pe măsură ce diverse sectoare industriale se grăbesc să integreze AI-ul și conectivitatea în tot ceea ce înseamnă de la sisteme de răcire pentru centrele de date până la transportul public, o parte semnificativă din infrastructura noastră critică rămâne ancorată în firmware-uri vechi, imposibil de actualizat.
Nadella a subliniat că „inteligentizarea” economiei globale a creat, în mod neintenționat, un peisaj vast de puncte de intrare pentru actori malițioși. Atunci când aceste dispozitive industriale – cum ar fi controlerele HVAC sau monitoarele specializate pentru utilități – sunt conectate la internet, ele devin ușor de identificat. Deoarece arhitectura software care stă la baza lor nu permite, de cele mai multe ori, aplicarea actualizărilor de securitate moderne, aceste sisteme se află într-o stare de vulnerabilitate permanentă.
Sabia cu două tăișuri a securității AI
Conversația a evidențiat un paradox al actualului peisaj de securitate cibernetică: pe măsură ce AI-ul devine tot mai puternic, acesta accelerează simultan ritmul în care vulnerabilitățile sunt descoperite și transformate în arme. În mod tradițional, companiile se bazau pe o fereastră de timp bine definită pentru a identifica o breșă, a dezvolta o soluție (patch) și a efectua teste riguroase de stabilitate înainte de a lansa actualizările în mediile de producție.
Astăzi, acest lux a dispărut. Instrumentele de atac cibernetic bazate pe AI pot identifica și exploata slăbiciunile aproape în timp real, forțând furnizorii de software să grăbească lansarea remediilor pe piață. Nadella a punctat că acest ritm frenetic de remediere aduce propriul set de pericole, deoarece actualizările grăbite pot destabiliza involuntar sistemele sau pot genera defecțiuni tehnice secundare. Această „furtună perfectă”, formată din hardware imposibil de actualizat și implementări software rapide, a făcut ca sarcina de a menține infrastructura globală să devină mai complexă ca niciodată.
De ce contează acest aspect
- Datoria tehnologică (Legacy Debt): O mare parte din infrastructura noastră critică se bazează pe hardware proiectat în urmă cu decenii, care nu a fost conceput pentru un mediu de amenințări hiper-conectat și dominat de AI.
- Decalajul de viteză: Timpul dintre descoperirea unei vulnerabilități și exploatarea acesteia în mediul real se scurtează, lăsând aproape zero timp pentru testarea manuală.
- Instabilitatea sistemică: Necesitatea de a aplica patch-uri „instantanee” pentru a combate amenințările AI creează un risc de instabilitate operațională, așa cum am văzut recent în cazul unor întreruperi de servicii majore ale unor platforme importante.
Apel la modernizarea arhitecturală
Referindu-se la pașii necesari pentru viitor, Nadella a subliniat că industria trebuie să se orienteze către o paradigmă mai robustă. Aceasta implică nu doar modernizarea hardware-ului fizic învechit, ci și schimbări fundamentale în modul în care abordăm detectarea amenințărilor și apărarea în timp real. Obiectivul este de a trece la un model în care sistemele sunt inerent mai rezistente și capabile de o apărare autonomă, reducând dependența de cicluri constante și disperate de aplicare a actualizărilor.
Pe măsură ce aceste îngrijorări se amplifică, sectorul tehnologic se confruntă cu provocarea majoră de a echilibra inovația cu stabilitatea. Fără un efort concertat de modernizare a straturilor fundamentale ale societății noastre digitale, cursa către un viitor integrat cu AI ar putea fi în continuare umbrită de limitările tehnice ale trecutului.