Tech si GadgeturiAnaliza tehnica

Pericolul ascuns: de ce echipele de securitate trebuie să înceteze ignorarea site-urilor de jocuri de noroc

Publicat
RRedactia ElectricBuzz
Pericolul ascuns: de ce echipele de securitate trebuie să înceteze ignorarea site-urilor de jocuri de noroc
3 min de citit568 cuvinteRedactia ElectricBuzz

Pe scurt

“Cercetări noi realizate de Infoblox scot la iveală faptul că rețele masive de cazinouri online în limba chineză maschează infrastructuri sofisticate de tip command-and-control utilizate de actori statali.”

Masca înșelătoare a jocurilor de noroc online

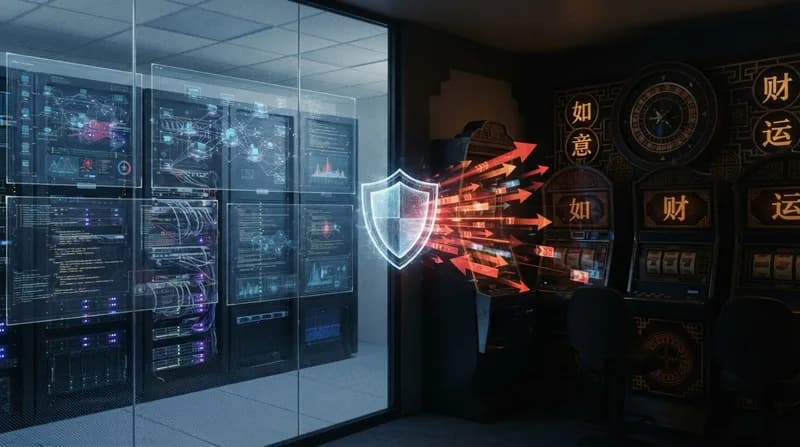
Timp de ani de zile, profesioniștii din securitatea cibernetică au considerat traficul către site-urile de jocuri de noroc și divertisment pentru adulți în limba chineză drept simple încălcări ale politicilor interne de utilizare a internetului. Această neglijență este exact pe ce mizează actorii cibernetici sofisticați. Conform unui nou raport al firmei de securitate Infoblox, aceste site-uri de slabă calitate, dar cu un volum mare de accesări, servesc tot mai des drept bază digitală pentru distribuția de malware, spălarea de bani și, cel mai critic, ca infrastructură de command-and-control (C2) pentru grupări de tip APT (Advanced Persistent Threat).

Infoblox estimează că există aproximativ 1,7 milioane de astfel de site-uri active în prezent. Deși multe funcționează ca platforme ilegale de jocuri de noroc — facilitând adesea evaziunea fiscală și spălarea de bani cu legături în Coreea de Nord — o submulțime periculoasă și în creștere este utilizată pentru compromiterea rețelelor corporative. Provocarea principală pentru specialiștii în securitate este că aceste site-uri malițioase sunt aproape imposibil de distins de cele „inofensive”, folosind adesea șabloane identice și mecanici standard de joc pentru a se pierde în zgomotul traficului web cotidian.

Cadrul PeckBirdy și „spălarea” de infrastructură

Cea mai alarmantă revelație din raport este utilizarea framework-ului PeckBirdy de către grupări aliniate intereselor Chinei. Începând cu 2023, aceste entități au început să insereze malware bazat pe scripturi direct în codul acestor site-uri de cazinouri. Atunci când utilizatorii neavizați accesează o pagină compromisă, sunt întâmpinați adesea cu mesaje false de actualizare software, o tactică clasică de inginerie socială menită să convingă victimele să descarce fișiere malițioase. Acest lucru permite atacatorilor să stabilească un canal C2 sub nasul echipelor de securitate din companii.

Problema este amplificată de ceea ce cercetătorii numesc „spălarea de infrastructură” (infrastructure laundering). Multe dintre aceste domenii malițioase sunt găzduite pe platforme cloud legitime, cu reputație bună, inclusiv servicii de la Amazon, Microsoft și Google. Printr-o combinație de furt de conturi și subînchiriere de adrese IP prin intermediari, actorii cibernetici reușesc să își ascundă activitățile ostile în spatele credibilității marilor furnizori de cloud. Aceasta creează un coșmar de verificare pentru analiștii de securitate, care pot observa o conexiune către un server reputat și pot presupune în mod eronat că traficul este sigur.

De ce contează: schimbarea paradigmei de apărare

Ubicuitatea acestor site-uri creează un „efect de momeală” semnificativ care îngreunează răspunsul la incidente. Deoarece analiștii sunt antrenați să prioritizeze amenințările de mare importanță, o vizită marcată pe un site de jocuri de noroc este clasificată aproape instinctiv ca o problemă de productivitate, nu ca o potențială breșă de securitate. Datele Infoblox arată că peste 3% dintre clienții săi enterprise au avut dispozitive care au încercat să se conecteze la domenii C2 asociate PeckBirdy, ceea ce sugerează că nu este o amenințare teoretică, ci o campanie activă și extinsă.

Implicațiile pentru securitatea cibernetică corporativă sunt clare: epoca ignorării traficului web bazată pe reputația categoriei a apus. Pe măsură ce atacatorii se folosesc de acoperirea oferită de rețele masive de site-uri de slabă calitate, echipele de securitate trebuie să trateze aceste domenii cu o mai mare prudență. Infoblox recomandă insistent ca, înainte de a închide un tichet ca simplă încălcare a politicii de navigare, analiștii să efectueze o inspecție mai amănunțită pentru detectarea elementelor malițioase. În caz contrar, se oferă atacatorilor un unghi mort perfect, permițându-le să mențină persistența în mediile corporative sub masca unor vicii comune online.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot
Tech si Gadgeturi

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot

Microsoft eficientizează File Explorer în Windows prin eliminarea unei serii de scurtături specifice pentru Copilot, optând pentru o experiență AI mai curată și unificată.

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie
Tech si Gadgeturi

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie

Gigantul de inginerie și producție VVDN Technologies explorează posibilitatea unei oferte publice inițiale în India, dorind să își extindă capacitățile industriale.

Ar trebui guvernul britanic să devină un investitor de tip venture capital?
Tech si Gadgeturi

Ar trebui guvernul britanic să devină un investitor de tip venture capital?

O comisie parlamentară propune o schimbare radicală în modul în care Marea Britanie finanțează sectorul tehnologic, insistând ca statul să dețină participații în startup-urile pe care le susține financiar.

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI
Tech si Gadgeturi

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI

Un grup de cercetători de la Oxford propune o schimbare radicală în politica tehnologică, susținând că firmele de AI care primesc subvenții publice trebuie să prioritizeze bunăstarea umană alături de creșterea economică.

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom
Tech si Gadgeturi

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom

Un startup din industria tehnologiei auto, IQ.Lvbs, susține că serverele sale au fost ținta unui atac informatic orchestrat de un competitor major, declanșând un conflict de proporții în comunitatea AI dedicată vehiculelor autonome.

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori
Tech si Gadgeturi

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori

O eroare majoră de securitate la autoritatea de certificare indiană eMudhra a expus milioane de certificate digitale, scoțând la iveală utilizarea șocantă a unor chei private triviale.

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune
Tech si Gadgeturi

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune

Meta abordează provocarea inginerească de a gestiona un supercluster cu un milion de GPU-uri, tratând defecțiunile hardware masive ca pe o certitudine, nu ca pe o anomalie.

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop
Tech si Gadgeturi

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop

Cu rădăcini în CentOS, proiectul openEuler, susținut de fundația OpenAtom, evoluează într-un ecosistem Linux cuprinzător pentru întreprinderi și utilizatori desktop, având propriul stive tehnologice.








