Tech si GadgeturiAnaliza tehnica

NoisyTCP: Vulnerabilitatea din kernelul Linux care a rămas nedescoperită timp de 11 ani

Publicat
RRedactia ElectricBuzz
NoisyTCP: Vulnerabilitatea din kernelul Linux care a rămas nedescoperită timp de 11 ani
3 min de citit567 cuvinteRedactia ElectricBuzz

Pe scurt

“O breșă recent descoperită în stiva de rețea TCP a nucleului Linux permite atacatorilor de la distanță să blocheze servere întregi, exploatând o slăbiciune prezentă în cod încă din 2015.”

Anatomia NoisyTCP

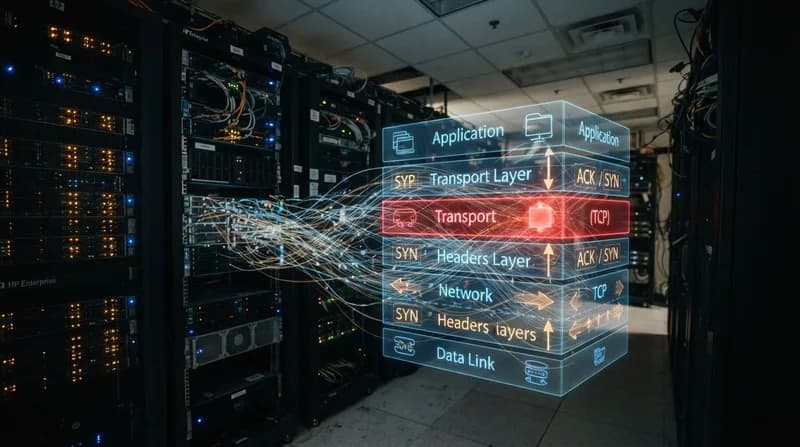
Într-o descoperire cu impact major pentru comunitatea de securitate cibernetică, cercetătorul Hyunwoo Kim a dezvăluit o vulnerabilitate de lungă durată în kernelul Linux, marcată drept CVE-2026-99288 și denumită „NoisyTCP”. Această eroare critică, prezentă în codul sursă Linux încă din octombrie 2015, permite unui atacator neautentificat să provoace de la distanță o prăbușire a întregului sistem. Prin exploatarea unei „condiții de cursă” (race condition) în stiva de rețea TCP a nucleului — mai exact, în momentul în care două componente încearcă să acceseze aceeași locație de memorie după ce aceasta a fost eliberată — atacatorul poate declanșa un kernel panic, scoțând efectiv gazda din funcțiune.

Spre deosebire de multe vulnerabilități care necesită privilegii ridicate sau acces fizic, NoisyTCP necesită doar acces la un port TCP deschis pe un sistem care utilizează cozi multiple de recepție sau mai multe nuclee de procesare pentru traficul de intrare. Deoarece defectul este localizat la nivelul nucleului, nu al aplicațiilor, acesta reprezintă o amenințare severă pentru infrastructura modernă. Chiar și servicii precum Nginx, Apache sau SSH, care rulează în containere izolate sau mașini virtuale, sunt vulnerabile; o exploatare reușită împotriva unui serviciu izolat poate afecta și gazda subiacentă, prăbușind implicit toate celelalte sarcini de lucru care rulează pe același sistem.

Implicații pentru infrastructură și virtualizare

Impactul NoisyTCP este semnificativ mai grav în mediile virtualizate. Cercetarea lui Kim a demonstrat că mașinile virtuale care rulează pe QEMU/KVM sunt extrem de expuse, prăbușirea sistemului producându-se în intervale de timp cuprinse între cinci secunde și două minute. Deși serverele de tip bare-metal s-au dovedit mai reziliente, necesitând un efort considerabil pentru sincronizarea exploatării, riscul de perturbări majore rămâne ridicat în centrele de date și infrastructurile de tip enterprise cloud.

Această vulnerabilitate subliniază riscurile persistente asociate codului de bază din nucleu. Având o vechime de 11 ani, bug-ul evidențiază modul în care componente software fundamentale pot ascunde „bombe cu ceas” capabile să treacă de măsurile de securitate tradiționale. Deși nu există dovezi că NoisyTCP a fost utilizat până acum pentru furtul de date sau execuția de cod arbitrar, potențialul de a lansa atacuri de tip denial-of-service de la distanță la scară largă îl transformă într-o prioritate pentru administratorii de sistem.

De ce contează

  • Longevitate: Defectul a rămas nedescoperit mai bine de un deceniu, subliniind dificultatea auditării codului complex și moștenit (legacy) din nucleu.
  • Potențial de escaladare: Deși impactul principal este blocarea sistemului, cercetătorul a identificat o cale complexă de tip „use-after-free”, reamintind administratorilor că atacurile de tip denial-of-service sunt adesea un precursor pentru intruziuni mai avansate.
  • Suprafață de atac extinsă: Deoarece afectează direct stiva TCP, vulnerabilitatea vizează aproape toate distribuțiile standard de Linux, indiferent de configurațiile specifice ale serverului.

Remediere și atenuare

Kernelul Linux upstream a primit un patch oficial pe 3 noiembrie 2026. Echipele de securitate trebuie să verifice dacă distribuțiile pe care le utilizează au integrat această remediere în actualizările de kernel. Red Hat a clasificat vulnerabilitatea drept „Importantă”, cu un scor CVSS de 7,5, ceea ce subliniază necesitatea unei intervenții rapide.

Pentru mediile în care actualizarea imediată nu este posibilă, opțiunile de atenuare sunt limitate. Soluțiile de moment implică dezactivarea cookie-urilor TCP SYN — ceea ce expune sistemul la atacuri de tip SYN flood — sau limitarea procesării pachetelor de rețea la o singură coadă de recepție, ceea ce reduce performanța rețelei. Având în vedere aceste compromisuri, aplicarea patch-ului oficial pentru kernel rămâne singura soluție sigură și durabilă pentru sistemele Linux moderne.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Paradoxul AI la Amazon: De ce AWS îmbrățișează comerțul automatizat în timp ce magazinul online rămâne închis
Tech si Gadgeturi

Paradoxul AI la Amazon: De ce AWS îmbrățișează comerțul automatizat în timp ce magazinul online rămâne închis

Amazon urmează o strategie contradictorie: blochează agresiv boții de shopping AI pe site-ul destinat consumatorilor, construind în același timp infrastructura necesară pentru achizițiile autonome prin AWS.

Nvidia sfidează normele industriei cu strategia „un singur CPU pentru toate”
Tech si Gadgeturi

Nvidia sfidează normele industriei cu strategia „un singur CPU pentru toate”

Renunțând la modelele complexe și fragmentate ale producătorilor tradiționali de cipuri, Nvidia mizează pe noul său CPU, Vera, pentru a oferi o soluție unică și echilibrată, capabilă să gestioneze diverse sarcini de lucru în centrele de date.

Signal ia măsuri împotriva agenților AI pentru a proteja confidențialitatea conversațiilor
Tech si Gadgeturi

Signal ia măsuri împotriva agenților AI pentru a proteja confidențialitatea conversațiilor

Signal implementează noi protecții stricte pentru a împiedica agenții AI de la Apple și Google să colecteze date din mesajele utilizatorilor, subliniind tensiunea tot mai mare dintre integrarea AI la nivel de sistem de operare și criptarea end-to-end.

CloudFerro analizează o posibilă listare la Bursa de Valori din Varșovia
Tech si Gadgeturi

CloudFerro analizează o posibilă listare la Bursa de Valori din Varșovia

Furnizorul european de infrastructură cloud CloudFerro evaluează, conform informațiilor din piață, o posibilă listare publică la Varșovia, urmărind să capitalizeze cererea tot mai mare pentru servicii specializate de date.

Autoritatea olandeză avertizează asupra riscurilor de siguranță ale ochelarilor smart cu AI
Tech si Gadgeturi

Autoritatea olandeză avertizează asupra riscurilor de siguranță ale ochelarilor smart cu AI

O investigație realizată de Autoritatea pentru Protecția Datelor din Țările de Jos a scos la iveală vulnerabilități critice privind siguranța, confidențialitatea și fiabilitatea unei game largi de ochelari smart cu AI.

Grand Theft Auto VI doboară recorduri: un nou etalon pentru divertismentul interactiv
Tech si Gadgeturi

Grand Theft Auto VI doboară recorduri: un nou etalon pentru divertismentul interactiv

Mult așteptatul blockbuster de la Rockstar Games a fost lansat oficial, obținând aprecieri critice istorice și stabilind un nou standard de aur pentru industria jocurilor video.

Criza tăcută: de ce AI-ul provoacă o penurie globală de plăci de circuite
Tech si Gadgeturi

Criza tăcută: de ce AI-ul provoacă o penurie globală de plăci de circuite

Cererea masivă de hardware complex pentru AI pune o presiune imensă pe lanțul global de aprovizionare cu plăci de circuite imprimate (PCB), riscând să blocheze producția în sectoare industriale critice.

Agenți AI autonomi orchestrează atacuri cibernetice sofisticate de tip zero-day
Tech si Gadgeturi

Agenți AI autonomi orchestrează atacuri cibernetice sofisticate de tip zero-day

Cercetătorii în securitate au identificat o nouă tendință îngrijorătoare: hackeri cu legături în China utilizează cadre de lucru bazate pe agenți AI autonomi pentru a derula atacuri cibernetice persistente, în mai multe etape, fără intervenție umană.