Tech si GadgeturiAnaliza tehnica

Condamnare la închisoare pentru un angajat AT&T implicat într-o schemă de tip SIM-swap de 600.000 dolari

Publicat
RRedactia ElectricBuzz
Condamnare la închisoare pentru un angajat AT&T implicat într-o schemă de tip SIM-swap de 600.000 dolari
3 min de citit522 cuvinteRedactia ElectricBuzz

Pe scurt

“Un fost angajat al unei reprezentanțe AT&T a primit o sentință de 16 luni de închisoare federală pentru rolul său într-o operațiune sofisticată de SIM-swapping care viza conturile bancare ale clienților.”

Anatomia unei breșe prin SIM-swap

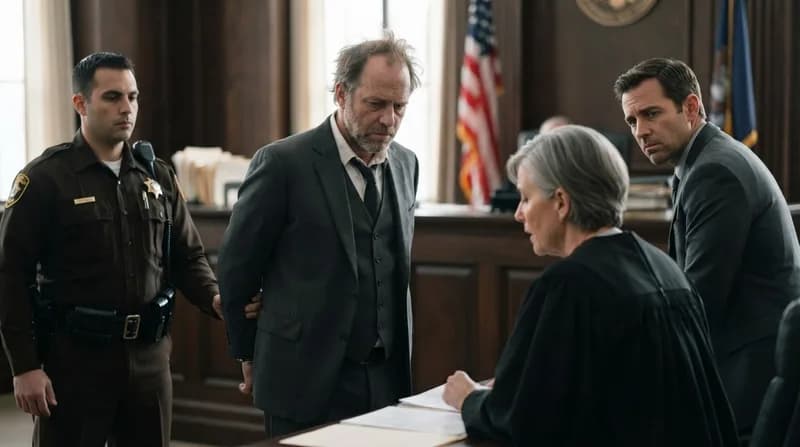
Într-o reamintire dură a riscurilor asociate amenințărilor din interior, un fost angajat al unei reprezentanțe AT&T a fost condamnat la 16 luni de închisoare federală pentru participarea la o conspirație criminală care a facilitat furturi financiare masive. Kenneth Carter, în vârstă de 44 de ani, fost angajat în Portland, Oregon, a profitat de accesul autorizat la sistemele companiei pentru a efectua transferuri de tip SIM-swap neautorizate, o tactică ce a permis atacatorilor să preia controlul asupra identității mobile a victimelor și să eludeze protocoalele de securitate.

Schema, desfășurată între 2018 și 2019, a funcționat ca un atac calculat asupra securității financiare. Un coordonator al grupării, identificat în documentele instanței drept „hackerul” operațiunii, colecta datele victimelor — inclusiv credențiale bancare sensibile — și le transmitea lui Carter. Acesta din urmă efectua apoi transferul cartelei SIM, portând numărul de telefon al victimei pe un dispozitiv controlat de infractori, de cele mai multe ori un telefon ieftin, de tip „burner”. Având controlul asupra numărului de telefon, gruparea intercepta codurile de autentificare în doi pași (2FA) primite prin SMS, blocând accesul utilizatorilor legitimi și golind conturile acestora.

Amploarea fraudei

Deși Carter a susținut într-o scrisoare adresată judecătorului că a câștigat mai puțin de 4.000 de dolari din această „activitate secundară”, dimensiunea financiară a operațiunii este mult mai gravă. Procurorii federali au dezvăluit că gruparea a vizat sume considerabile, prejudiciul total vizat ridicându-se la aproape 600.000 de dolari. Din fericire, intervenția promptă a sistemelor de detectare a fraudelor bancare a blocat majoritatea tentativelor, oprind transferuri frauduloase de peste 490.000 de dolari.

Cu toate acestea, o victimă a fost mai puțin norocoasă. Anchetatorii au confirmat că suma de 99.528,33 dolari a fost sustrasă cu succes și transferată într-un cont din Portugalia. În urma perchezițiilor la locuința lui Carter în 2019, autoritățile au descoperit dovezi fizice ale infracțiunii, inclusiv codul numeric personal (Social Security number) al victimei și alte date cu caracter personal utilizate pentru executarea transferurilor neautorizate. Carter și-a recunoscut vinovăția în martie 2026 pentru conspirație în vederea comiterii de fraude informatice și bancare. Pe lângă pedeapsa cu închisoarea de 16 luni, instanța l-a obligat la plata întregii sume de 99.528,33 dolari ca despăgubire către victimă.

De ce este important

  • Amenințările din interior: Acest caz demonstrează că nici cele mai avansate firewall-uri sau soluții de securitate nu pot proteja întotdeauna sistemele împotriva angajaților autorizați care abuzează de privilegiile lor administrative.
  • Vulnerabilitatea SMS-urilor: Succesul acestei scheme subliniază motivele pentru care experții în securitate recomandă trecerea la chei de securitate fizice și aplicații de autentificare, deoarece 2FA bazat pe SMS este extrem de vulnerabil la interceptările la nivel de operator de telefonie.
  • Controlul accesului: Companiile sunt sub o presiune tot mai mare de a implementa modele de acces de tip „least-privilege” (privilegii minime) pentru a împiedica angajații din retail să execute funcții sensibile, precum portarea SIM-urilor, fără o verificare secundară sau o analiză manuală.

În final, sentința servește drept avertisment sever împotriva modelului tot mai răspândit de „SIM-swap ca serviciu”. Transformând sarcinile de serviciu într-o afacere infracțională, indivizii creează o punte între infractorii cibernetici și conturile consumatorilor, provocând daune financiare și personale pe termen lung.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

TFG London, pe lista retailerilor afectați de atacuri cibernetice
Tech si Gadgeturi

TFG London, pe lista retailerilor afectați de atacuri cibernetice

Grupul de retail TFG London, care deține brandurile Hobbs, Phase Eight și Whistles, confirmă un incident de securitate informatică ce a perturbat infrastructura IT și procesarea comenzilor clienților.

Intel Connectivity Suite: Eroarea IPv6 care afectează utilizatorii de Windows
Tech si Gadgeturi

Intel Connectivity Suite: Eroarea IPv6 care afectează utilizatorii de Windows

O problemă persistentă de rețea, legată de Intel Connectivity Performance Suite, provoacă resetări inexplicabile ale conexiunilor IPv6, afectând funcționarea serviciilor Microsoft 365.

Sistemele AI ale Ministerului de Interne din Marea Britanie, sub lupa după erori majore de acuratețe
Tech si Gadgeturi

Sistemele AI ale Ministerului de Interne din Marea Britanie, sub lupa după erori majore de acuratețe

O investigație recentă dezvăluie că instrumentele AI utilizate pentru prelucrarea cererilor de azil în Marea Britanie au rate ridicate de eroare, ridicând semne de întrebare serioase cu privire la transparență și supravegherea umană.

Căderea Exchange Admin Center subliniază riscurile persistente în procesele de actualizare Microsoft
Tech si Gadgeturi

Căderea Exchange Admin Center subliniază riscurile persistente în procesele de actualizare Microsoft

O modificare de rutină a configurației a paralizat recent centrul de administrare Exchange, blocând accesul administratorilor IT și ridicând semne de întrebare privind eficiența protocoalelor de testare Microsoft.

Piața AI intră în etapa maturizării investițiilor
Tech si Gadgeturi

Piața AI intră în etapa maturizării investițiilor

Willy Lee de la Neostellar avertizează că, deși listările publice de mare anvergură, precum cea a Anthropic, atrag atenția, volumul masiv de capital indică o piață AI mult mai extinsă și mai stabilă.

Prăpastia AI: De ce jumătate dintre americani ignoră chatbot-urile
Tech si Gadgeturi

Prăpastia AI: De ce jumătate dintre americani ignoră chatbot-urile

Date noi din partea Pew Research Center arată că majoritatea adulților din SUA rămân sceptici față de chatbot-urile cu AI, apatia, nu incompetența digitală, fiind principala barieră în adoptarea acestora.

Tencent pariază pe viitor: 5 miliarde de dolari pentru dezvoltarea AI
Tech si Gadgeturi

Tencent pariază pe viitor: 5 miliarde de dolari pentru dezvoltarea AI

Tencent a demarat o emisiune de obligațiuni în valoare de 5 miliarde de dolari, gigantul tehnologic accelerându-și astfel strategia de dezvoltare în domeniul AI.

De ce cuprul a devenit „combustibilul” neoficial al boom-ului AI
Tech si Gadgeturi

De ce cuprul a devenit „combustibilul” neoficial al boom-ului AI

În timp ce prețul aurului stagnează din cauza politicilor Rezervei Federale, cuprul este în plină ascensiune, pe măsură ce investitorii se orientează către materialele care susțin revoluția infrastructurii AI.