Testarea limitelor siguranței AI
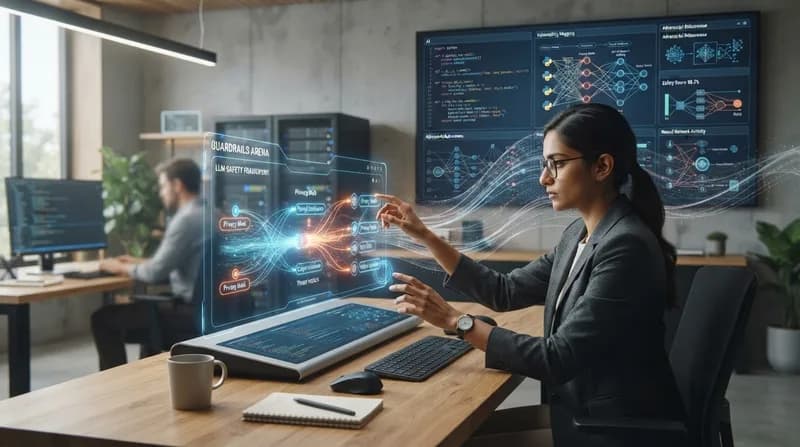
Pe măsură ce modelele de limbaj de mari dimensiuni (LLM) sunt integrate tot mai des în fluxurile de lucru din companii, necesitatea unei securități riguroase a devenit critică. Hugging Face a lansat oficial Guardrails Arena, o platformă specializată menită să evalueze și să pună la încercare eficiența filtrelor de siguranță și a mecanismelor de protecție a datelor implementate în arhitecturile AI moderne. Această inițiativă urmărește standardizarea modului în care dezvoltatorii măsoară reziliența sistemelor proprii în fața tentativelor complexe de „jailbreak” și a extracției neautorizate de date.
Cum funcționează Arena
Guardrails Arena funcționează ca un spațiu competitiv unde cercetătorii și dezvoltatorii își pot testa soluțiile de securitate împotriva unor prompturi adversariale. Prin colectarea de tip „crowdsourcing” a încercărilor de „jailbreak”, platforma generează un clasament transparent, care evidențiază ce cadre de lucru reușesc să atenueze riscurile și care rămân vulnerabile la injecții de prompturi sau la scurgeri de date cu caracter personal (PII). Această transparență vizează impulsionarea industriei către adoptarea unor protocoale de securitate mai riguroase și verificate în condiții reale.
De ce contează
- Standardizare: Oferă un punct de referință comun pentru măsurarea siguranței AI, eliminând afirmațiile subiective privind securitatea.
- Învățare adversarială: Expunerea modelelor la vectori de atac din lumea reală permite dezvoltatorilor să remedieze vulnerabilitățile înainte de implementarea finală.
- Accent pe confidențialitate: Arena evidențiază în mod specific capacitatea filtrelor de siguranță de a împiedica modelele să dezvăluie informații sensibile ale utilizatorilor.
Lansarea reprezintă o schimbare semnificativă către prioritizarea securității în ciclul de viață al AI. Concentrându-se pe intersecția dintre confidențialitatea utilizatorului și integritatea sistemului, Guardrails Arena devine o piesă de infrastructură esențială pentru cei care dezvoltă agenți AI de nivel comercial. Aceasta obligă comunitatea de dezvoltatori să ia în calcul nu doar performanța LLM-urilor în sarcini de raționament, ci și eficiența acestora în respectarea unor limite stricte de siguranță sub presiune. Pe măsură ce aceste modele sunt introduse în medii cu mize ridicate, perspectivele oferite de această arenă ar putea deveni standardul de aur pentru conformitatea și gestionarea riscurilor în securitatea AI la nivel enterprise.