Asediu digital în desfășurare
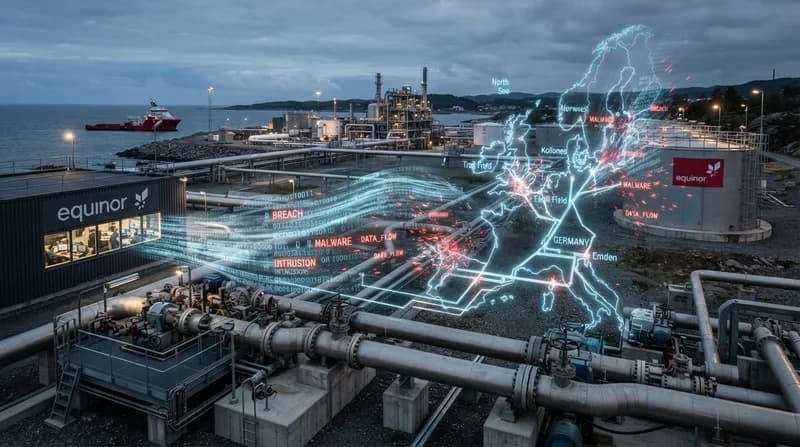
Equinor, gigantul energetic norvegian și principalul furnizor de gaze naturale al Europei, se află în prezent în plină confruntare cu un atac cibernetic care vizează infrastructura IT a companiei. Incidentul, raportat public marți seara, a declanșat o mobilizare rapidă a resurselor de securitate în încercarea de a limita intruziunea. În ciuda gravității unei astfel de perturbări pentru o firmă de această anvergură, Equinor a menținut o poziție calmă, confirmând în mod repetat că tehnologia sa operațională — sistemele responsabile de extracția de petrol și gaze — a rămas complet neafectată.
Situația rămâne dinamică. Deși aplicațiile interne și serviciile de e-mail au suferit întreruperi semnificative, limitând capacitățile de comunicare pentru o parte din cei 25.000 de angajați, fluxul de producție continuă să funcționeze fără întreruperi. Equinor a declarat că nu a identificat încă autorii atacului și nici nu a confirmat primirea vreunei cereri de răscumpărare sau scurgeri de date. Compania a raportat oficial cazul autorităților norvegiene, subliniind că, deoarece incidentul nu implică un virus cu auto-replicare, riscul de propagare laterală în rețea este momentan sub control.
De ce este important
- Securitatea energetică: Începând cu 2022, Norvegia a devenit pilonul securității energetice europene, acoperind deficitul lăsat de reducerea importurilor din Rusia. Orice amenințare la adresa Equinor reprezintă, implicit, un risc pentru stabilitatea rețelei energetice europene.
- Vulnerabilitatea infrastructurii critice: Atacul survine în urma unui avertisment recent al Autorității Naționale de Securitate din Norvegia, care a raportat o triplare a operațiunilor cibernetice reușite împotriva companiilor norvegiene. Incidentul servește drept un avertisment dur privind riscurile tot mai mari la care sunt expuși furnizorii de infrastructură critică la nivel global.
- Separarea IT-ului de OT: Capacitatea Equinor de a menține producția activă în ciuda compromiterii rețelei IT subliniază importanța practicilor industriale de „air-gapping” sau de separare logică a rețelelor de birou de sistemele de control industrial.
Peisajul amenințărilor la scară largă
Momentul ales pentru acest atac este deosebit de delicat. Cu doar câteva săptămâni în urmă, autoritățile norvegiene au ridicat nivelul de risc pentru atacuri cibernetice la patru din cinci, avertizând asupra unei posibile intensificări a operațiunilor ostile care vizează serviciile esențiale. Deși Equinor a avut norocul ca activele sale de producție să rămână protejate, istoria recentă a demonstrat cât de vulnerabilă este infrastructura industrială atunci când hackerii obțin acces la sistemele de control fizic. De exemplu, atacurile recente susținute de actori statali împotriva unităților de refrigerare din Franța au demonstrat că intrușii pot provoca daune de milioane de euro și pericole la adresa siguranței fizice dacă reușesc să treacă de firewall-urile corporative.
Pe măsură ce Equinor depune eforturi pentru restaurarea completă a funcționalității, observatorii din industrie rămân vigilenți cu privire la posibilele repercusiuni pe termen lung. Deși compania a oferit actualizări prin care susține că nu au fost furate sau alterate date, lipsa unui termen clar pentru restabilirea completă a sistemelor ridică semne de întrebare cu privire la amploarea și sofisticarea atacatorilor. Pentru moment, prioritatea companiei rămâne stabilizarea comunicațiilor interne, asigurându-se că rolul său vital în producția de energie și în proiectele eoliene offshore, precum cel de la Dogger Bank, continuă să fie îndeplinit conform planului.