Tech si GadgeturiAnaliza tehnica

Vulnerabilitate critică în Cisco Secure Email Gateway: control total de la distanță printr-un singur mesaj

Publicat
RRedactia ElectricBuzz
Vulnerabilitate critică în Cisco Secure Email Gateway: control total de la distanță printr-un singur mesaj
3 min de citit420 cuvinteRedactia ElectricBuzz

Pe scurt

“O vulnerabilitate de severitate ridicată în Cisco Secure Email Gateway este exploatată activ, oferind atacatorilor acces de tip „root” printr-un simplu mesaj malițios.”

O breșă critică în sistemul de securitate

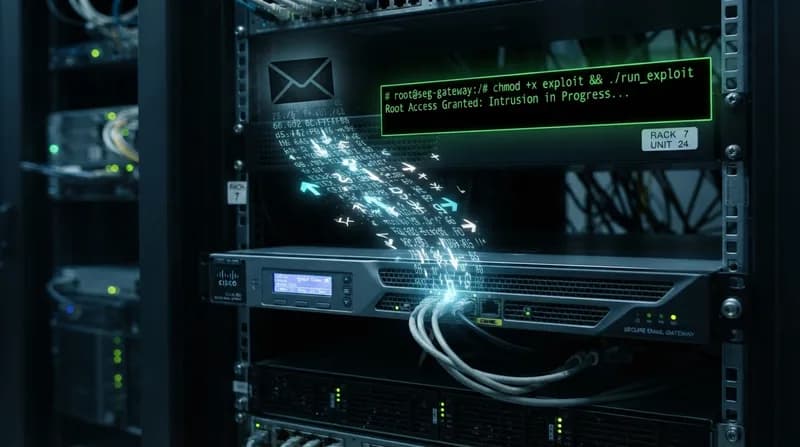
Echipele de securitate trebuie să aplice urgent corecții pentru o vulnerabilitate severă descoperită în gateway-urile Cisco Secure Email (SEG). Identificată sub codul CVE-2026-76461, problema a primit un scor CVSS de 9,8, subliniind riscul extrem la care este expusă infrastructura companiilor. Vulnerabilitatea rezidă în modul în care software-ul AsyncOS procesează e-mailurile primite, permițând unui atacator neautentificat să execute comenzi la nivel de „root” prin simpla trimitere a unui mesaj malițios către gateway.

Situația este cu atât mai alarmantă cu cât rolul acestor echipamente este tocmai filtrarea conținutului malițios înainte ca acesta să ajungă în căsuța poștală a utilizatorului. În loc să acționeze ca o barieră securizată, hardware-ul afectat poate fi transformat într-o armă împotriva rețelei pe care ar fi trebuit să o protejeze. Cisco a confirmat că vulnerabilitatea este exploatată activ în prezent, obligând companiile și instituțiile guvernamentale să acționeze de urgență.

De ce este importantă această amenințare

  • Acces la nivel de „root”: Atacatorii nu obțin doar un punct de acces, ci control administrativ deplin asupra echipamentului, ceea ce le permite să pătrundă ulterior în rețelele corporative.
  • Exploatare invizibilă: Odată obținut accesul de „root”, intrușii pot manipula log-urile sistemului, ștergând dovezile intruziunii și făcând investigațiile criminalistice aproape imposibile.
  • Lipsa soluțiilor temporare: Cisco a precizat clar că nu există nicio metodă de configurare care să atenueze riscul. Instalarea patch-urilor este singura modalitate de a securiza sistemele.
  • Presiuni de reglementare: Agenția pentru Securitate Cibernetică și Infrastructură (CISA) din SUA a inclus această vulnerabilitate în catalogul său de amenințări exploatate activ, impunând agențiilor federale remedierea imediată a problemei.

Plan de acțiune pentru administratori

Pentru organizațiile care administrează propriile echipamente fizice sau virtuale, situația necesită intervenție imediată. Cisco a lansat patch-uri pentru versiunile AsyncOS 15.5.5-014, 16.0.4-302 și 16.5.0-780. Specialiștii în securitate sunt sfătuiți să facă upgrade la cea mai recentă versiune, 16.5.0-780, pentru a beneficia de cele mai noi protecții. Având în vedere capacitatea atacatorilor de a falsifica log-urile, Cisco recomandă administratorilor să nu se bazeze exclusiv pe rapoartele interne ale gateway-ului pentru a detecta o compromitere, ci să verifice și log-urile firewall-ului pentru orice anomalie.

Procesul de recuperare pentru mașinile virtuale suspectate de compromitere este complex. Cisco recomandă abordarea „nuke and pave”: conservarea dovezilor pentru analiză, scoaterea completă din funcțiune a mașinii virtuale, instalarea unei instanțe noi cu software actualizat și refacerea integrală a configurației sistemului. Mai mult, deoarece atacatorii ar fi putut extrage date sensibile sau token-uri de autentificare, rotirea tuturor credențialelor de sistem și a materialelor criptografice este un pas esențial pentru refacerea integrității rețelei.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot
Tech si Gadgeturi

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot

Microsoft eficientizează File Explorer în Windows prin eliminarea unei serii de scurtături specifice pentru Copilot, optând pentru o experiență AI mai curată și unificată.

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie
Tech si Gadgeturi

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie

Gigantul de inginerie și producție VVDN Technologies explorează posibilitatea unei oferte publice inițiale în India, dorind să își extindă capacitățile industriale.

Ar trebui guvernul britanic să devină un investitor de tip venture capital?
Tech si Gadgeturi

Ar trebui guvernul britanic să devină un investitor de tip venture capital?

O comisie parlamentară propune o schimbare radicală în modul în care Marea Britanie finanțează sectorul tehnologic, insistând ca statul să dețină participații în startup-urile pe care le susține financiar.

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI
Tech si Gadgeturi

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI

Un grup de cercetători de la Oxford propune o schimbare radicală în politica tehnologică, susținând că firmele de AI care primesc subvenții publice trebuie să prioritizeze bunăstarea umană alături de creșterea economică.

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom
Tech si Gadgeturi

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom

Un startup din industria tehnologiei auto, IQ.Lvbs, susține că serverele sale au fost ținta unui atac informatic orchestrat de un competitor major, declanșând un conflict de proporții în comunitatea AI dedicată vehiculelor autonome.

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori
Tech si Gadgeturi

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori

O eroare majoră de securitate la autoritatea de certificare indiană eMudhra a expus milioane de certificate digitale, scoțând la iveală utilizarea șocantă a unor chei private triviale.

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune
Tech si Gadgeturi

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune

Meta abordează provocarea inginerească de a gestiona un supercluster cu un milion de GPU-uri, tratând defecțiunile hardware masive ca pe o certitudine, nu ca pe o anomalie.

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop
Tech si Gadgeturi

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop

Cu rădăcini în CentOS, proiectul openEuler, susținut de fundația OpenAtom, evoluează într-un ecosistem Linux cuprinzător pentru întreprinderi și utilizatori desktop, având propriul stive tehnologice.








