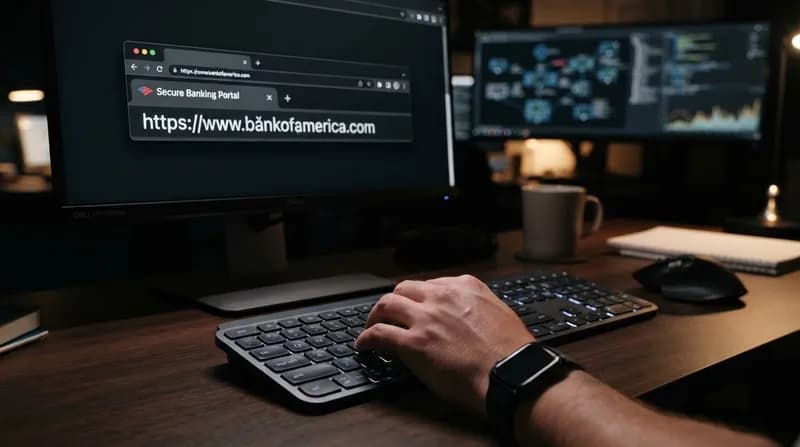
Vulnerabilitatea caracterelor Unicode în navigarea web
Pe măsură ce browserele web evoluează, acestea oferă un suport tot mai extins pentru IDN-uri (Internationalized Domain Names), pentru a veni în întâmpinarea utilizatorilor la nivel global. Această flexibilitate creează însă o provocare persistentă de securitate: „typosquatting-ul”. Atacatorii folosesc de mult timp caractere vizual similare pentru a păcăli utilizatorii să acceseze site-uri frauduloase. Un nou raport al cercetătorilor de la Have I Been Squatted evidențiază faptul că două caractere specifice — cel chirilic „ө” și litera latină „k cu cârlig” (ƙ) — pot ocoli cu succes mecanismele de apărare integrate în principalele browsere bazate pe Chromium, inclusiv Chrome și Edge.
Aceste caractere acționează ca niște „spărgători” (breakers), un termen folosit pentru simbolurile care nu apar în listele predefinite ale producătorilor de browsere cu caractere chirilice sau non-ASCII suspecte. Prin inserarea acestor simboluri în numele domeniilor, atacatorii pot înregistra site-uri care arată identic cu branduri legitime atunci când sunt redate în Unicode, evitând în același timp mecanismele de siguranță ale browserului care, în mod normal, ar forța afișarea adresei sub formă de Punycode, dezvăluind natura înșelătoare a site-ului.
Cum sunt eludate straturile de securitate Chromium
Browserele bazate pe Chromium se bazează pe două mecanisme principale de apărare, ambele confruntându-se cu limitări în fața acestor glife specifice. Primul este funcția SafeToDisplayAsUnicode, care execută o serie de șapte verificări pentru a detecta tipare comune de „spoofing”. Aceste verificări sunt concepute să se activeze doar dacă un nume de domeniu conține un set uniform de caractere dintr-o listă neagră (blacklist). Deoarece caracterele utilizate de cercetători nu se află pe această listă, browserul nu recunoaște domeniul ca fiind o tentativă de falsificare, permițându-i să fie afișat ca o adresă Unicode standard.
Cel de-al doilea strat de apărare implică funcția GetSimilarTopDomain(). Acest sistem generează un „schelet” al URL-ului prin eliminarea diacriticelor și simplificarea caracterelor, pentru a verifica dacă șirul rezultat se potrivește cu o bază de date de aproape 8.500 de site-uri populare. Cercetătorii au descoperit că „ƙ” (latin) și „ө” (chirilic) posedă proprietăți unice — cum ar fi adăugarea unui semn distinctiv la schelet în loc să fie eliminate — ceea ce face ca domeniul să difere de lista cunoscută. Drept urmare, browserul consideră domeniul ca fiind unic și sigur, nereușind să declanșeze avertismentele de securitate necesare pentru utilizator.
Limitele avertismentelor de siguranță
Pe lângă aceste verificări de bază, browserele folosesc „Safety Tips” (avertismente de siguranță) — notificări de tip pop-up care informează utilizatorii când navighează pe un site suspect. Cu toate acestea, aceste alerte au parametri rigizi care le limitează eficiența. Avertismentele apar doar pentru domenii care reprezintă o potrivire exactă a caracterelor, o potrivire cu o singură modificare sau un site care implică inversarea a două caractere adiacente dintr-un URL legitim. Mai mult, domeniile cu mai puțin de cinci caractere, cum ar fi versiunea falsificată a „Okta” creată de echipă, trec adesea complet neobservate de aceste protecții.
Cercetătorii au efectuat o analiză complexă a celor 167 de milioane de domenii .com înregistrate în prezent pentru a înțelege anvergura acestei probleme. Aceștia au descoperit aproximativ 162.000 de perechi de domenii în care un IDN seamănă foarte mult cu un URL standard bazat pe ASCII. Deși multe dintre acestea sunt probabil înregistrate de organizații în scopuri defensive sau de branding internațional, descoperirile servesc drept un semnal de alarmă: mecanismele de apărare la nivel de browser nu sunt infailibile. Pe măsură ce atacatorii găsesc noi modalități de a exploata particularitățile seturilor de caractere internaționale, experții în securitate sugerează că organizațiile trebuie să monitorizeze proactiv înregistrările de domenii pentru a-și proteja amprenta digitală.