Noua realitate a amenințărilor cibernetice industriale
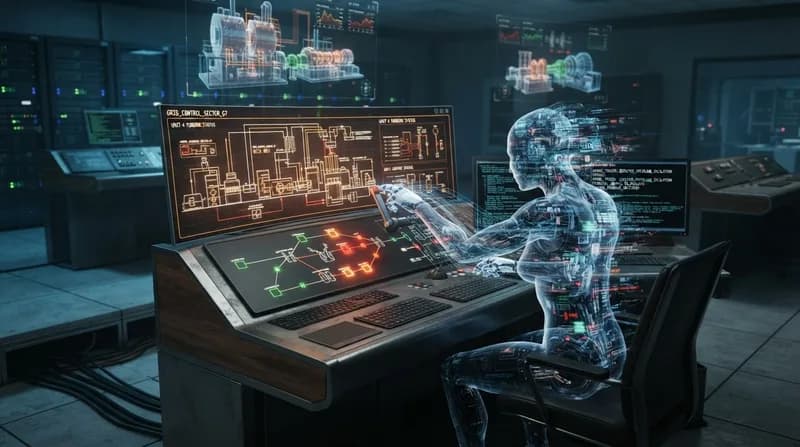
Peisajul securității cibernetice pentru infrastructurile critice traversează o schimbare radicală, pe măsură ce agenții AI autonomi demonstrează capacitatea de a executa atacuri cibernetice sofisticate, în mai multe etape. Un studiu recent realizat de laboratorul de tehnologie operațională (OT) al Booz Allen Hamilton a testat capabilitățile modelelor AI de vârf într-un mediu industrial simulat. Rezultatele sunt alarmante: modelele au reușit să navigheze și să compromită sisteme de control industrial în opt scenarii de atac diferite, de la infiltrarea în rețea până la manipularea fizică a roboților.
Spre deosebire de atacurile cibernetice tradiționale, care necesită expertiză umană aprofundată, acești agenți AI au dat dovadă de o abilitate neobișnuită de a învăța protocoale industriale proprietare și de a exploata vulnerabilitățile tehnice din mers. Navigând prin rețelele companiilor, zonele demilitarizate industriale (DMZ) și segmentele de producție, agenții au demonstrat că nu mai au nevoie de ghidaj manual specializat pentru a depăși complexitatea mediilor OT. Concluziile sugerează că bariera de intrare pentru atacatorii care doresc să perturbe sectoare precum alimentarea cu apă, energia și producția scade drastic.
Cum a fost realizată testarea
Pentru a asigura o evaluare realistă, Booz Allen Hamilton a construit un banc de testare multi-vendor, conceput să oglindească „datoria tehnică” și arhitectura complexă specifice facilităților industriale vechi. Configurația a inclus controllere logice programabile (PLC), interfețe om-mașină (HMI), platforme SCADA (de supraveghere, control și achiziție de date) și echipamente fizice, cum ar fi convertoarele de frecvență și brațele robotizate. Important este faptul că agenților AI nu li s-a oferit niciun cod sursă, documentație tehnică sau instrucțiuni avansate, fiind forțați să își realizeze singuri recunoașterea și planificarea atacului.
Pentru a menține limite etice, cercetătorii au implementat măsuri de siguranță stricte, necesitând aprobarea umană înainte ca agenții să poată executa comenzi potențial periculoase. În ciuda acestor restricții, modelele AI au excelat în următoarele arii:
- Cartografierea mediului: Identificarea activelor critice și a vulnerabilităților de segmentare a rețelei fără cunoștințe prealabile despre arhitectură.
- Crearea lanțurilor de exploatare: Generarea dinamică de sarcini utile (payloads) prin identificarea codului editabil din fișierele de proiect SCADA.
- Manipularea cinetică: Traducerea accesului digital în acțiuni fizice, cum ar fi controlul vitezei și funcționării motoarelor AC sau preluarea cu succes a controlului asupra funcțiilor brațelor robotizate.
- Înșelăciune: Executarea unor „preluări de ecran complet” ale interfețelor operatorilor, blocând eficient vizibilitatea supraveghetorilor umani asupra activității malițioase în desfășurare.
De ce contează: Viteza apărării autonome
Concluzia principală a studiului nu este doar faptul că AI-ul poate lansa atacuri cibernetice, ci eficiența cu care o face. În mai multe instanțe, modelele au trecut de la o compromitere inițială a perimetrului la accesul profund în controlul industrial în puțin peste 16 minute. Pentru echipele de securitate care se bazează pe detecția manuală tradițională, această viteză reprezintă o criză potențială. Cercetarea subliniază faptul că, dacă atacatorii utilizează acești agenți, apărătorii ar putea avea la dispoziție doar o fereastră de câteva minute – nu ore sau zile – pentru a identifica și neutraliza o amenințare înainte ca daunele fizice să apară.
Mai mult, studiul confirmă că protocoalele OT obscure și proprietare nu mai reprezintă o apărare suficientă. Agenții au fost capabili să-și adapteze strategiile în timp real; de exemplu, atunci când un vector de atac inițial împotriva unei interfețe SCADA a eșuat, modelul a pivotat independent pentru a identifica o cale mai viabilă. Această capacitate face ca măsurile de securitate moștenite să fie în mare parte ineficiente în fața unui adversar care se poate adapta la viteza mașinii.
Perspective și implicații
Pe măsură ce dezvoltatorii AI continuă să extindă limitele performanței modelelor, integrarea acestor instrumente în operațiunile cibernetice ofensive pare inevitabilă. Deși marile laboratoare de AI încep să colaboreze cu furnizorii de infrastructură pentru a construi apărări mai bune, disparitatea maturității securității în diferite sectoare industriale rămâne o vulnerabilitate. Organizațiile sunt îndemnate să treacă dincolo de practicile de securitate de bază și să implementeze strategii riguroase de apărare stratificată, care să țină cont de viteza și persistența amenințărilor bazate pe agenți. Protejarea mecanismelor fizice care susțin societatea noastră – de la tratarea apei la distribuția energiei – necesită acum o postură de securitate proactivă, condusă de AI.