Tech si GadgeturiAnaliza tehnica

ASCII smuggling trece de la atacurile prin prompt injection la tactici de phishing

Publicat
RRedactia ElectricBuzz
ASCII smuggling trece de la atacurile prin prompt injection la tactici de phishing
3 min de citit600 cuvinteRedactia ElectricBuzz

Pe scurt

“Cercetătorii Microsoft au descoperit o campanie masivă de phishing care folosește caractere Unicode invizibile pentru a ocoli filtrele tradiționale de securitate ale e-mailurilor.”

Evoluția tehnicilor de ASCII smuggling

Până în prezent, ASCII smuggling a fost considerat o problemă de securitate specifică domeniului AI. Prin utilizarea unor caractere Unicode invizibile sau care nu sunt redate grafic, atacatorii puteau insera instrucțiuni mascate în documente sau site-uri web. Atunci când erau procesate de un Large Language Model (LLM), aceste „prompt-uri” ascunse declanșau injecții indirecte, ceea ce putea forța modelul să divulge date sensibile sau să execute operațiuni neautorizate. Totuși, o descoperire recentă a echipei de securitate Microsoft demonstrează că aceste tehnici avansate nu mai sunt limitate strict la ecosistemul AI.

Într-o schimbare majoră de strategie, infractorii cibernetici au adaptat cu succes aceste metode pentru campanii tradiționale de phishing. Prin inserarea directă a caracterelor Unicode de tip „tag” în text, atacatorii fragmentează cuvintele cheie malițioase care, în mod normal, ar fi fost detectate de filtrele standard de securitate. Această evoluție subliniază o tendință îngrijorătoare: tehnicile născute în cercetarea AI migrează rapid către vectori de atac consacrați, impunând o abordare mult mai riguroasă a securității cibernetice.

Anatomia campaniei de phishing

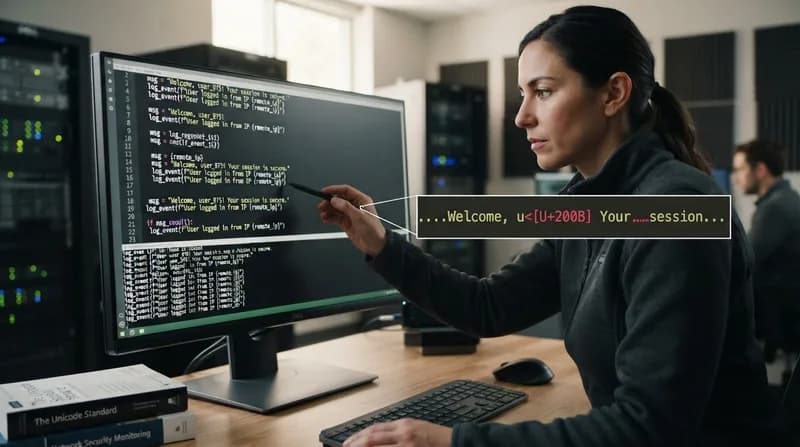
Investigația Microsoft a scos la iveală o campanie de proporții impresionante, cu vârfuri ce depășeau 2,37 milioane de mesaje într-o singură zi. Strategia a fost simplă, dar eficientă: atacatorii inserau caractere Unicode invizibile între literele unor termeni comuni folosiți în tentativele de fraudă financiară. De exemplu, cuvântul „funding” era disimulat sub forma „fun⟨U+E0020⟩ding”. Deoarece aceste caractere sunt invizibile pentru utilizatori, dar sunt procesate ca text de multe sisteme, cuvintele fragmentate trec neobservate de filtrele convenționale bazate pe cuvinte cheie și expresii regulate (regex), care nu sunt configurate să scaneze puncte Unicode ce nu sunt redate grafic.

Activitatea a demonstrat un grad ridicat de organizare, aproape corporatist. Campania a început la începutul lunii februarie, volumul crescând de la câteva mii la peste 1,3 milioane de mesaje în 24 de ore. Cercetătorii au observat un tipar distinct: rafale constante și masive de mesaje în timpul săptămânii, urmate de o tăcere totală în weekend. Acest program „doar în zilele lucrătoare” a persistat timp de trei luni, înainte de a cunoaște un declin gradual până la mijlocul lunii iunie, ceea ce sugerează un efort organizat care a utilizat, probabil, o rețea de aproximativ 150 de domenii de trimitere temporare, cu tematică financiară.

De ce este important

Această evoluție reprezintă un semnal de alarmă pentru arhitecții de securitate care, în mod tradițional, au tratat securitatea AI separat de protecția standard a e-mailurilor. Capacitatea atacatorilor de a refolosi vulnerabilități specifice erei AI pentru a ocoli filtrele „pre-AI” subliniază fluiditatea războiului cibernetic modern. Organizațiile care nu analizează modul în care sistemele lor de ingestie procesează seturi de caractere neconvenționale se expun atât atacurilor directe de phishing, cât și noii generații de vulnerabilități care vizează direct modelele AI.

Implicații defensive și măsuri de atenuare

  • Conducte de normalizare: Departamentele IT trebuie să se asigure că toate sistemele de procesare a e-mailurilor efectuează o normalizare riguroasă. Aceasta implică eliminarea sau compactarea punctelor de cod Unicode care nu sunt redate grafic înainte ca respectivul conținut să fie evaluat de logica bazată pe semnături sau cuvinte cheie.
  • Analiza comportamentală: Pe măsură ce tehnicile de disimulare devin mai sofisticate, simpla detectare bazată pe semnături devine insuficientă. Echipele de securitate ar trebui să monitorizeze comportamentele anormale ale campaniilor, cum ar fi creșterile bruște de volum provenite de la domenii temporare sau tiparele rigide, de înaltă frecvență, care imită programele de lucru industriale.
  • Conștientizarea inter-domeniu: Liniile tot mai estompate dintre injecțiile de prompt-uri AI și spam-ul tradițional demonstrează că apărătorii trebuie să adopte o perspectivă integrată. Vulnerabilitățile unei platforme sunt rareori izolate și devin frecvent fundația pentru campanii mai ample, cu vectori multipli.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot
Tech si Gadgeturi

Microsoft reduce aglomerația: OneDrive simplifică meniul Copilot

Microsoft eficientizează File Explorer în Windows prin eliminarea unei serii de scurtături specifice pentru Copilot, optând pentru o experiență AI mai curată și unificată.

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie
Tech si Gadgeturi

VVDN Technologies pregătește o listare la bursă de 300 milioane dolari, pe fondul cererii tot mai mari pentru producția de tehnologie

Gigantul de inginerie și producție VVDN Technologies explorează posibilitatea unei oferte publice inițiale în India, dorind să își extindă capacitățile industriale.

Ar trebui guvernul britanic să devină un investitor de tip venture capital?
Tech si Gadgeturi

Ar trebui guvernul britanic să devină un investitor de tip venture capital?

O comisie parlamentară propune o schimbare radicală în modul în care Marea Britanie finanțează sectorul tehnologic, insistând ca statul să dețină participații în startup-urile pe care le susține financiar.

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI
Tech si Gadgeturi

Dincolo de PIB: de ce cercetătorii de la Oxford vor ca fericirea să devină noul indicator de performanță pentru AI

Un grup de cercetători de la Oxford propune o schimbare radicală în politica tehnologică, susținând că firmele de AI care primesc subvenții publice trebuie să prioritizeze bunăstarea umană alături de creșterea economică.

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom
Tech si Gadgeturi

Cod furat sau rivalitate acerbă? Tensiuni în creștere în sectorul condusului autonom

Un startup din industria tehnologiei auto, IQ.Lvbs, susține că serverele sale au fost ținta unui atac informatic orchestrat de un competitor major, declanșând un conflict de proporții în comunitatea AI dedicată vehiculelor autonome.

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori
Tech si Gadgeturi

Breșă de securitate masivă la eMudhra: cum niște chei de criptare incredibil de simple pun în pericol milioane de utilizatori

O eroare majoră de securitate la autoritatea de certificare indiană eMudhra a expus milioane de certificate digitale, scoțând la iveală utilizarea șocantă a unor chei private triviale.

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune
Tech si Gadgeturi

În interiorul Prometheus: strategia colosală a Meta pentru a menține un milion de GPU-uri în funcțiune

Meta abordează provocarea inginerească de a gestiona un supercluster cu un milion de GPU-uri, tratând defecțiunile hardware masive ca pe o certitudine, nu ca pe o anomalie.

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop
Tech si Gadgeturi

În interiorul openEuler: cum ambiția Chinei pentru un Linux enterprise se extinde pe desktop

Cu rădăcini în CentOS, proiectul openEuler, susținut de fundația OpenAtom, evoluează într-un ecosistem Linux cuprinzător pentru întreprinderi și utilizatori desktop, având propriul stive tehnologice.