Amenințarea în creștere a șantajului cibernetic cu implicații fizice
Într-o evoluție îngrijorătoare a criminalității cibernetice, granița dintre intruziunile digitale și pericolele din lumea reală a dispărut aproape complet. Dacă la început ransomware-ul însemna doar criptarea datelor și blocarea accesului la servere, atacatorii de astăzi folosesc informațiile personale pentru a genera o teamă reală. Un studiu recent realizat de Semperis arată că un procent alarmant de 37% dintre atacurile de tip ransomware includ acum amenințări psihologice sau fizice, împingând organizațiile și personalul într-un scenariu de coșmar în care securitatea datelor devine o criză de siguranță personală.
Această „fizicalizare” a ransomware-ului începe adesea cu o cercetare amănunțită pe rețelele de socializare. Atacatorii întocmesc dosare detaliate despre directori și angajați cheie, colectând adrese de domiciliu, numele membrilor familiei și chiar locațiile școlilor unde învață copiii acestora. Aceste informații sunt folosite apoi pentru presiune. În unele cazuri, victimele au raportat primirea unor fotografii cu propriii copii sau a unor pachete lăsate la ușă – tactici de intimidare menite să demonstreze că brațul atacatorilor trece cu mult dincolo de firewall-urile corporative.
Anatomia unei campanii moderne de ransomware
Raportul anual Semperis privind riscurile ransomware subliniază că trecerea către violența fizică nu este o tactică izolată, ci o strategie calculată utilizată de unele dintre cele mai cunoscute grupări de hackeri, precum Scattered Spider și Lapsus$. Sondajul, care a analizat 1.200 de organizații victime recente ale atacurilor ransomware, a constatat că aceste grupuri recurg tot mai des la escaladarea cerințelor digitale către traume în lumea reală.
- Doxxing: Folosit în 25% din cazuri pentru a publica online informații private despre domiciliu și locul de muncă.
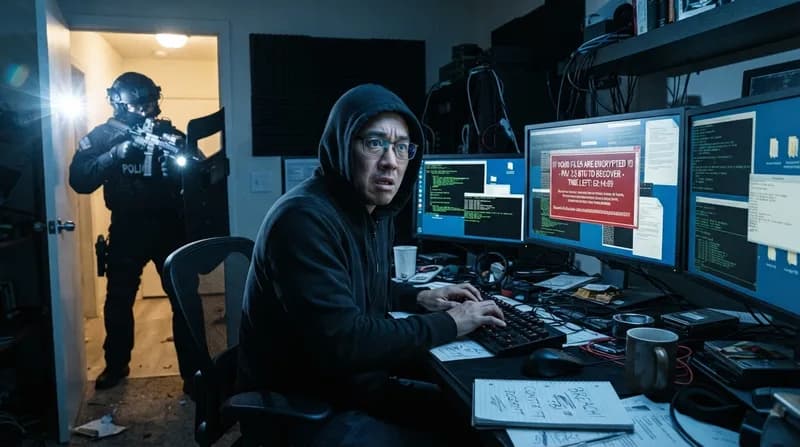
- Swatting: Prezent în 23% din atacuri, implică apeluri false la serviciile de urgență pentru a forța intervenția poliției înarmate la domiciliul victimei.
- Amenințări directe: Peste jumătate dintre respondenți (53%) au declarat că atacatorii și-au pus în aplicare amenințările, variind de la scrisori și mesaje de intimidare până la urmărire fizică și, în 13% din cazuri, amenințări directe cu vătămarea corporală.
Impactul psihologic este devastator. Un sfert dintre victime au raportat că au fost nevoite să apeleze la consiliere medicală sau psihologică în urma acestor incidente. Mai mult, nevoia de măsuri de securitate fizică a crescut considerabil, aproape una din patru organizații fiind forțată să angajeze echipe de protecție dedicate pentru a-și păzi angajații împotriva potențialelor agresiuni.
De ce contează: Cercul vicios al conformării
Scopul principal al acestor tactici terifiante este de a frânge rezistența echipelor de răspuns la incidente și a managementului. Vizând factorul uman și nu doar infrastructura serverelor, atacatorii încearcă să eludeze strategiile clasice de negociere. Experții avertizează că pericolul acestei abordări este amplificat de ciclul de „re-victimizare”. Datele indică faptul că 69% dintre victime sunt vizate de mai multe ori într-un singur an, ceea ce dovedește că plata răscumpărării doar confirmă organizația drept o țintă „maleabilă”.
Sfatul specialiștilor în securitate rămâne ferm: nu cedați. Colaborarea cu autoritățile, în special cu agenții precum FBI, este un prim pas esențial atunci când vă aflați sub presiune. Opinia generală în rândul experților în gestionarea incidentelor este că plata garantează rar siguranța; dimpotrivă, aceasta încurajează atacatorii să utilizeze tactici și mai agresive în viitor. Pe măsură ce aceste grupări estompează granița dintre atacurile digitale și hărțuirea criminală organizată, prioritatea organizațiilor trebuie să se mute de la simpla copiere de rezervă a datelor către protocoale de securitate cuprinzătoare, centrate pe om, care să protejeze angajații cu aceeași rigurozitate ca pe activele informaționale.