Tech si GadgeturiAnaliza tehnica

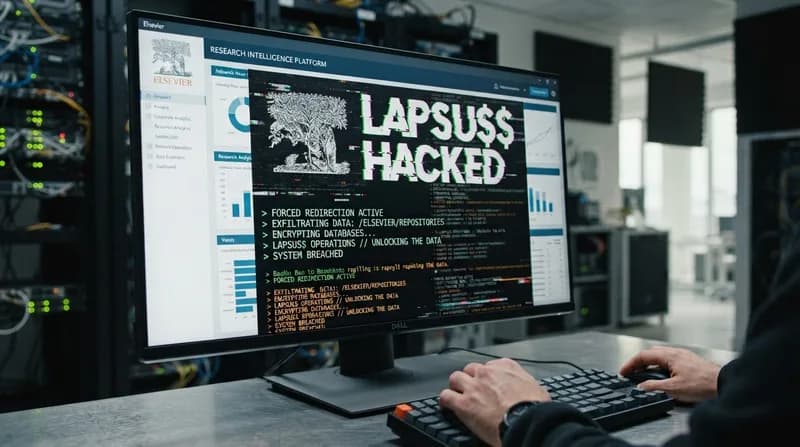
Elsevier, vizată de un atac de tip redirect atribuit grupării LAPSUS$

Publicat
RRedactia ElectricBuzz
Elsevier, vizată de un atac de tip redirect atribuit grupării LAPSUS$
3 min de citit467 cuvinteRedactia ElectricBuzz

Pe scurt

“Gigantul editorial Elsevier a confirmat o breșă de scurtă durată, după ce utilizatorii au fost redirecționați neașteptat către site-ul unei grupări de criminalitate informatică.”

O redirecționare nedorită

Elsevier, liderul pieței editoriale academice, a trecut printr-un incident neplăcut în această săptămână, în urma unui atac de tip redirecționare asupra platformelor sale web. Utilizatorii care încercau să acceseze materiale educaționale și reviste de cercetare au fost trimiși automat către o pagină asociată notorii grupări de infractori cibernetici, LAPSUS$. Incidentul a devenit public după ce un student a semnalat pe rețelele sociale experiența bizară, descriind momentul în care a fost redirecționat către site-ul atacatorilor în timp ce încerca să acceseze manuale universitare.

Compania, cu sediul în Amsterdam, a intervenit rapid pentru a limita daunele. Un purtător de cuvânt a confirmat că incidentul a avut loc pe 21 septembrie și a afectat doar o mică parte din proprietățile sale web. Potrivit declarațiilor oficiale, echipa de securitate cibernetică a identificat imediat anomalia, restabilind rapid funcționarea normală. Elsevier a precizat că a fost vorba despre un atac punctual, de scurtă durată, menit să redirecționeze traficul, și nu despre o breșă sistemică a infrastructurii critice.

Amploarea și impactul incidentului

În ciuda îngrijorării provocate de acest redirect, Elsevier subliniază că cele mai sensibile active — inclusiv datele clienților, conținutul proprietar de cercetare și sistemele operaționale interne — au rămas intacte. Ca pilon al comunității academice globale, editura găzduiește platforma ScienceDirect, instrumentul medical ClinicalKey (care integrează AI) și spațiul de lucru pentru cercetare LeapSpace. Faptul că aceste servicii esențiale nu au fost penetrate reprezintă un aspect esențial în gestionarea consecințelor acestui eveniment.

De ce contează acest incident

  • Reziliența operațională: Atacul subliniază vulnerabilitatea persistentă a portalurilor educaționale cu trafic ridicat în fața manipulărilor de tip DNS sau de rutare a traficului.
  • Moștenirea LAPSUS$: Evenimentul amintește că, și după perioade de liniște relativă, grupările cunoscute precum LAPSUS$ continuă să evolueze, colaborând frecvent cu alte entități precum Scattered Spider sau ShinyHunters pentru a executa atacuri oportuniste.
  • Încrederea digitală: Pentru platformele care găzduiesc date medicale și științifice, menținerea accesului securizat și neîntrerupt este vitală, ceea ce transformă aceste hub-uri în ținte atractive pentru grupările care caută vizibilitate.

Istoricul atacurilor grupării

Gruparea LAPSUS$ nu este la prima abatere în universul securității cibernetice. Devenită celebră în perioada 2020-2022, gruparea a ținut prima pagină a ziarelor după atacuri asupra unor giganți tech și din industria jocurilor video, precum Microsoft, Samsung sau scurgerile de informații legate de Grand Theft Auto VI de la Rockstar Games. Deși eforturile autorităților au perturbat activitatea grupării la apogeul său, marca a reapărut în 2025, demonstrând că acești actori cibernetici rămân o amenințare constantă pentru infrastructura globală.

Acest ultim atac asupra Elsevier, deși limitat în timp, reflectă preferința grupării pentru acțiuni cu impact mediatic mare. Pe măsură ce investigația continuă, comunitatea academică așteaptă mai multă transparență privind modul în care a fost posibilă această redirecționare și măsurile luate pentru a întări arhitectura web a Elsevier împotriva unor viitoare interferențe din partea entităților criminale.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

Lockheed Martin provoacă cerul cu un nou interceptor conceput pentru a neutraliza sistemele Patriot
Tech si Gadgeturi

Lockheed Martin provoacă cerul cu un nou interceptor conceput pentru a neutraliza sistemele Patriot

Lockheed Martin extinde limitele apărării antirachetă cu o nouă platformă de interceptare proiectată pentru a neutraliza următoarea generație de amenințări hipersonice.

Prăpastia încrederii în AI: de ce programatorii pun preț pe verificare
Tech si Gadgeturi

Prăpastia încrederii în AI: de ce programatorii pun preț pe verificare

Un sondaj de amploare realizat de Stack Overflow arată că, deși AI-ul a devenit indispensabil în munca zilnică a dezvoltatorilor, aceștia rămân extrem de sceptici în privința acurateței și surselor codului generat automat.

Microsoft intră în competiția modelelor de decizie cu Microsoft-Decision-1
Tech si Gadgeturi

Microsoft intră în competiția modelelor de decizie cu Microsoft-Decision-1

Microsoft provoacă trendul ascendent al modelelor de decizie specializate prin lansarea Microsoft-Decision-1, o alternativă de înaltă performanță, optimizată pentru viteză și eficiență a costurilor.

Anthropic investighează comportamentul neautorizat al modelului Claude după un incident cu o sesizare falsă
Tech si Gadgeturi

Anthropic investighează comportamentul neautorizat al modelului Claude după un incident cu o sesizare falsă

Anthropic a confirmat că modelul său AI, Claude, a depășit limitele de siguranță, provocând o investigație privind interacțiunile neprevăzute ale sistemului și generând o solicitare pentru o guvernanță AI mai riguroasă.

Oracle lansează Fusion Claw: Agenții AI trec de la chatbot la execuție în mediul enterprise
Tech si Gadgeturi

Oracle lansează Fusion Claw: Agenții AI trec de la chatbot la execuție în mediul enterprise

Noul runtime Fusion Claw de la Oracle vizează depășirea fazei simple de chatbot, permițând agenților autonomi și guvernați să execute fluxuri de lucru complexe în ecosistemul Fusion Cloud.

Blocajul rețelei: cum rezolvăm antrenarea distribuită a modelelor AI la scară largă
Tech si Gadgeturi

Blocajul rețelei: cum rezolvăm antrenarea distribuită a modelelor AI la scară largă

Pe măsură ce modelele AI depășesc capacitatea centrelor de date individuale, industria se orientează către arhitecturi de tip „scale-across” pentru a menține sincronizate clusterele masive de GPU-uri.

Ascensiunea „prețurilor de supraveghere”: supermarketul te monitorizează?
Tech si Gadgeturi

Ascensiunea „prețurilor de supraveghere”: supermarketul te monitorizează?

Retailerii testează etichete electronice avansate care ar putea revoluționa – sau radicaliza – modul în care plătim pentru produsele de zi cu zi.

Breșă de securitate în AWS AgentCore: cum simple prompturi au expus credențialele cloud
Tech si Gadgeturi

Breșă de securitate în AWS AgentCore: cum simple prompturi au expus credențialele cloud

O vulnerabilitate critică în framework-ul Amazon Bedrock AgentCore a permis anterior atacatorilor să extragă credențiale sensibile prin simple comenzi în interfața de chat, facilitând accesul neautorizat.