O nouă frontieră în apărarea automatizată
Canonical a făcut un pas curajos către viitorul securității cibernetice prin introducerea arhivei Edge, un depozit opțional pentru utilizatorii Ubuntu Pro care conține patch-uri de securitate generate în întregime de AI. Inițiativa, prezentată de Pierre Guillemin, VP for Excellence Engineering în cadrul Canonical, la recentul Ubuntu Summit 26.10, își propune să combată numărul tot mai mare de vulnerabilități (CVE - Common Vulnerabilities and Exposures) care au afectat industria pe parcursul anului 2026.
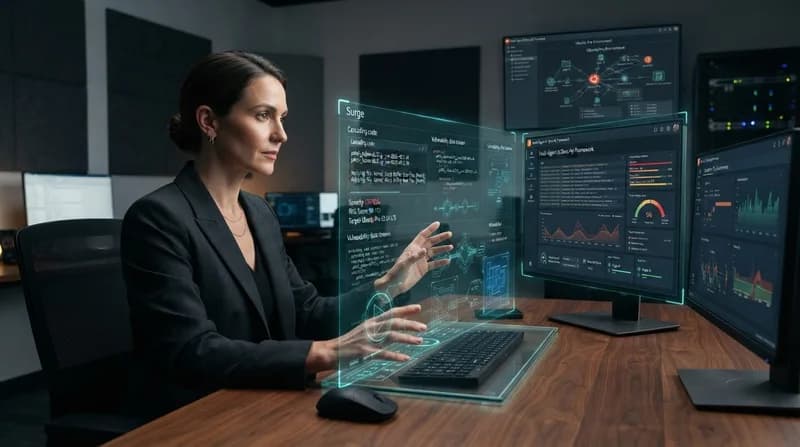
Sistemul este susținut de un framework proprietar numit Surge, o platformă de orchestrare multi-agent concepută pentru a gestiona sarcinile complexe și laborioase de triaj, generare de patch-uri și backporting. Deși actualizările de securitate tradiționale Ubuntu vor continua să treacă prin procese riguroase de validare umană, arhiva Edge oferă un mediu de testare pentru utilizatorii care doresc să acceseze, să verifice și să implementeze soluții generate de AI înainte ca acestea să ajungă în canalele principale de distribuție. Această mișcare reprezintă o încercare strategică de a „folosi AI pentru a combate AI”, în contextul în care compania se confruntă cu o realitate în care instrumentele automatizate de descoperire a vulnerabilităților devansează auditurile de securitate manuale.
Explicația framework-ului Surge
Nucleul noii soluții este framework-ul multi-agent Surge. Spre deosebire de modelele AI izolate care ar putea întâmpina dificultăți cu nuanțele software-ului de nivel enterprise, Surge utilizează un ecosistem colaborativ de agenți specializați. Acești agenți au roluri specifice: unii efectuează triajul inițial al noilor vulnerabilități, alții caută și adaptează remedieri existente, în timp ce un al treilea grup de „modele de evaluare” analizează potențialele patch-uri, căutând consensul pentru a asigura acuratețea. Dacă un patch candidat are un scor de încredere scăzut, întâmpină blocaje sau alte anomalii tehnice, sistemul este conceput să escaladeze problema direct către echipa de securitate umană a Canonical pentru intervenție.
Acest flux de lucru se aplică specific spațiului de utilizator Ubuntu, nu nucleului Linux, menținând astfel un nivel de siguranță pentru sistemul de bază. Chiar și cu aceste măsuri de protecție, implementarea este o mișcare îndrăzneață după standardele industriei, recunoscând faptul că volumul amenințărilor de securitate — care a înregistrat în octombrie 2026 aproape tot atâtea CVE-uri cât în întregul an 2025 — a făcut ca modelele tradiționale de remediere exclusiv manuale să fie din ce în ce mai greu de susținut la scară largă.
De ce contează
- Scalabilitate: Prin automatizarea procesului laborios de backporting al remediilor, Canonical speră să adreseze mii de vulnerabilități care, altfel, ar rămâne nepatchuite pentru perioade lungi.
- Transparență: Deși patch-urile sunt generate de AI, acestea sunt supuse testării automate standard, oferind o plasă de siguranță pentru administratorii de sistem și cercetătorii în securitate dornici de experimentare.
- Feedback-ul comunității: Deoarece Ubuntu Pro include un nivel gratuit, cercetătorii în securitate sunt încurajați să analizeze aceste patch-uri generate de AI, realizând astfel, practic, o verificare crowdsourced a rezultatelor oferite de framework-ul Surge.
Perspective și implicații
Introducerea arhivei Edge este un indicator major al modului în care mentenanța sistemelor de operare va evolua probabil în următorul deceniu. Pe măsură ce atacatorii cibernetici folosesc tot mai des AI pentru a descoperi exploit-uri de tip zero-day, sectorul defensiv trebuie să se îndrepte intrinsec către sisteme de răspuns autonom. Experimentul Canonical servește drept barometru pentru întreaga comunitate FOSS (Free and Open Source Software). Invitând comunitatea să studieze aceste patch-uri generate de AI, compania desfășoară efectiv un test masiv în condiții reale pentru a determina dacă apărarea orchestrată de AI poate ține pasul cu viteza atacurilor bazate pe AI, fără a compromite stabilitatea de care utilizatorii Ubuntu depind în mediile de producție.