Tech si GadgeturiAnaliza tehnica

Branch Target Reuse: Spectre revine în motoarele JIT

Publicat
RRedactia ElectricBuzz
Branch Target Reuse: Spectre revine în motoarele JIT
3 min de citit465 cuvinteRedactia ElectricBuzz

Pe scurt

“O vulnerabilitate recent descoperită, numită Branch Target Reuse, arată cum intrările perimate din predicția de salt pot fi exploatate pentru a ocoli mecanismele moderne de securitate.”

Persistența riscurilor execuției speculative

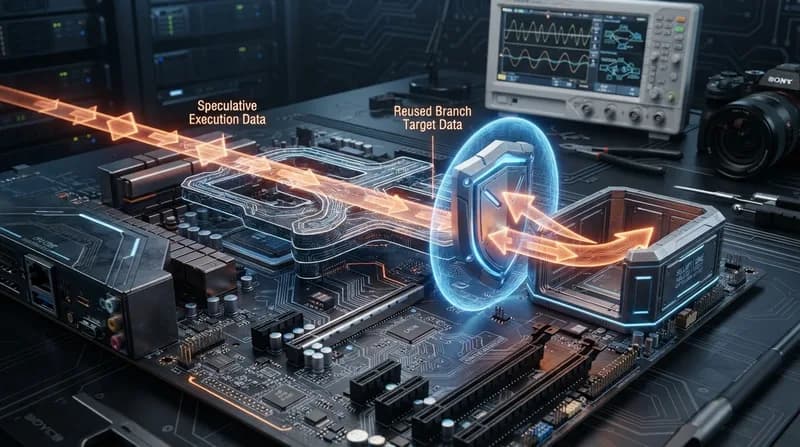
La ani distanță de dezvăluirea inițială a Spectre și Meltdown, vulnerabilitățile arhitecturale inerente execuției speculative continuă să iasă la suprafață. Cea mai recentă descoperire, identificată drept Branch Target Reuse (BTR), marchează o evoluție semnificativă a acestor atacuri de tip side-channel. Spre deosebire de iterațiile anterioare, care vizau păcălirea predictorilor de salt pentru a executa cod la adrese arbitrare, BTR țintește modul specific în care motoarele just-in-time (JIT) gestionează memoria de cod.

Cercetători de la Vrije Universiteit și Scuola Superiore Sant’Anna au demonstrat că procesoarele moderne eșuează adesea în a invalida intrările perimate din predicția indirectă de salt atunci când codul auto-modificabil este actualizat. Această lacună creează o vulnerabilitate prin care atacatorii pot „otrăvi” predictorul de salt cu date rămase de la operațiuni anterioare, permițându-le să preia controlul asupra execuției speculative, chiar și în prezența unor măsuri software avansate de protecție.

Cum ocolește BTR defensiva modernă

Esența problemei rezidă în interacțiunea dintre compilatoarele JIT – utilizate în medii precum Linux cBPF, Oracle GraalVM și Mozilla SpiderMonkey – și microarhitectura procesorului. Deși aceste motoare asigură coerența codului la nivel arhitectural atunci când modifică memoria, buffer-ul procesorului destinat țintelor de salt nu elimină întotdeauna adresele vechi asociate codului înlocuit.

Folosind această primitivă de tip „speculative execute-after-free”, atacatorii pot eluda protecții existente precum FineIBT. În cadrul testelor de tip proof-of-concept, cercetătorii au reușit să extragă date sensibile, inclusiv hash-urile parolelor de root, dintr-un kernel Linux pe sisteme Intel. Atacul a atins rate de scurgere a datelor de peste 5 KB/s pe arhitecturile Intel Raptor Cove și Lion Cove – o viteză suficientă pentru a compromite securitatea sistemului, deși relativ lentă în termeni de procesare brută.

De ce contează: compromisul dintre securitate și viteză

Descoperirea BTR evidențiază o tensiune constantă în proiectarea hardware. Execuția speculativă este esențială pentru performanța modernă, însă rămâne o suprafață expusă pe care cercetătorii în securitate o testează constant. Deși există atenuări – cea mai notabilă fiind Indirect Branch Predictor Barrier (IBPB) – acestea implică adesea un cost în performanță, creând un compromis dificil pentru dezvoltatorii care trebuie să echilibreze viteza sistemului cu securitatea robustă.

  • Mecanismul vulnerabilității: Exploatează intrările perimate din predicția indirectă de salt în motoarele JIT.
  • Medii afectate: Linux cBPF, Oracle GraalVM și Mozilla SpiderMonkey.
  • Identificatori CVE: CVE-2026-64507 și CVE-2026-64508.
  • Cercetători principali: Sander Wiebing, Yuhui Zhu, Alessandro Biondi și Cristiano Giuffrida.
  • Stare: Patch-uri lansate pentru Linux și Oracle; Mozilla se concentrează pe strategii de izolare pe termen lung.

Rezultatele cercetării urmează să fie prezentate în cadrul conferinței ACM Computer and Communications Security (CCS) în noiembrie 2026. Pe măsură ce industria evoluează, acest eveniment servește drept un avertisment clar: atâta timp cât hardware-ul prioritizează viteza execuției speculative, comunitatea de securitate trebuie să rămână extrem de vigilentă cu privire la modul în care stările microarhitecturale persistă dincolo de barierele definite prin software.
SPONSORED
The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked
Ghid Cumpărături Recomandat
92/100
Tech si Gadgeturi•12 min de citit

The 5 Best Over-Ear ANC Headphones of 2026, Tested & Ranked

We locked five over-ear ANC picks for 2026 — Sony WH-1000XM6, Bose QuietComfort Ultra 2, Soundcore Space One, Sennheiser Momentum 5, and Apple AirPods Max 2 — then stress-tested them on lab metrics, long-term owner truth, and live street prices.

Articole similare

Articole asemanatoare, ordonate semantic dupa subiect si actualitate.

CloudFerro analizează o posibilă listare la Bursa de Valori din Varșovia
Tech si Gadgeturi

CloudFerro analizează o posibilă listare la Bursa de Valori din Varșovia

Furnizorul european de infrastructură cloud CloudFerro evaluează, conform informațiilor din piață, o posibilă listare publică la Varșovia, urmărind să capitalizeze cererea tot mai mare pentru servicii specializate de date.

Autoritatea olandeză avertizează asupra riscurilor de siguranță ale ochelarilor smart cu AI
Tech si Gadgeturi

Autoritatea olandeză avertizează asupra riscurilor de siguranță ale ochelarilor smart cu AI

O investigație realizată de Autoritatea pentru Protecția Datelor din Țările de Jos a scos la iveală vulnerabilități critice privind siguranța, confidențialitatea și fiabilitatea unei game largi de ochelari smart cu AI.

Grand Theft Auto VI doboară recorduri: un nou etalon pentru divertismentul interactiv
Tech si Gadgeturi

Grand Theft Auto VI doboară recorduri: un nou etalon pentru divertismentul interactiv

Mult așteptatul blockbuster de la Rockstar Games a fost lansat oficial, obținând aprecieri critice istorice și stabilind un nou standard de aur pentru industria jocurilor video.

Criza tăcută: de ce AI-ul provoacă o penurie globală de plăci de circuite
Tech si Gadgeturi

Criza tăcută: de ce AI-ul provoacă o penurie globală de plăci de circuite

Cererea masivă de hardware complex pentru AI pune o presiune imensă pe lanțul global de aprovizionare cu plăci de circuite imprimate (PCB), riscând să blocheze producția în sectoare industriale critice.

Agenți AI autonomi orchestrează atacuri cibernetice sofisticate de tip zero-day
Tech si Gadgeturi

Agenți AI autonomi orchestrează atacuri cibernetice sofisticate de tip zero-day

Cercetătorii în securitate au identificat o nouă tendință îngrijorătoare: hackeri cu legături în China utilizează cadre de lucru bazate pe agenți AI autonomi pentru a derula atacuri cibernetice persistente, în mai multe etape, fără intervenție umană.

Conformitatea Big Tech în UE, sub semnul întrebării: tactici de fațadă și design subliminal
Tech si Gadgeturi

Conformitatea Big Tech în UE, sub semnul întrebării: tactici de fațadă și design subliminal

Organizațiile europene de protecție a consumatorilor solicită măsuri de sancționare mai dure, acuzând giganții tech de folosirea unor interfețe „subliminale” pentru a eluda reglementările Digital Markets Act.

Canonical anunță planurile pentru un desktop Ubuntu Core imuabil
Tech si Gadgeturi

Canonical anunță planurile pentru un desktop Ubuntu Core imuabil

Canonical a prezentat un calendar concret pentru tranziția către un sistem de operare desktop imuabil, vizând o lansare majoră în 2028 și obiective ambițioase pe termen lung.

SK Hynix își consolidează dominația pe piața de memorii pentru AI prin preluarea unei participații în Kioxia
Tech si Gadgeturi

SK Hynix își consolidează dominația pe piața de memorii pentru AI prin preluarea unei participații în Kioxia

Într-o schimbare strategică majoră, gigantul sud-coreean SK Hynix devine cel mai mare acționar al producătorului japonez de memorii Kioxia, marcând o nouă etapă de consolidare în lanțul de aprovizionare cu cipuri pentru AI.