O breșă de securitate majoră
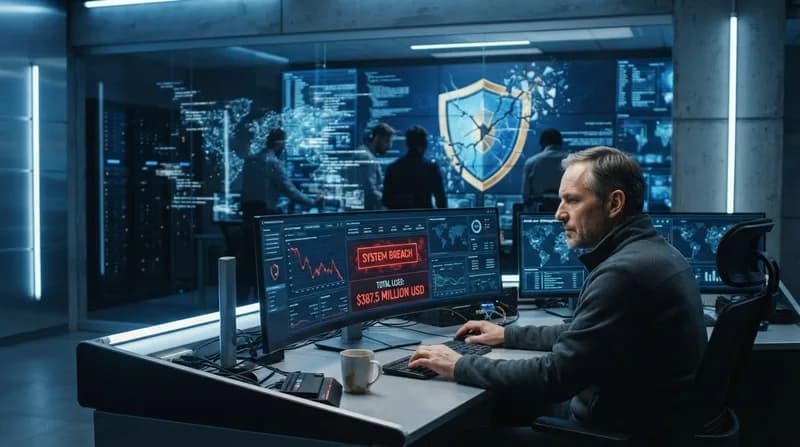
Sectorul criptomonedelor se află în stare de alertă după ce Bitget, o platformă de schimb înregistrată în Seychelles, a raportat o breșă de securitate masivă care a dus la transferul neautorizat de active digitale în valoare de aproximativ 387,5 milioane de dolari. Incidentul, care a început spre sfârșitul săptămânii trecute, a constat într-o operațiune rapidă de golire a portofelelor digitale. Estimările inițiale au fost revizuite în sus după ce investigatorii au descoperit că au fost compromise și alte active în rețelele Zcash și TRON.
Firma de analiză blockchain Arkham Intelligence a scos la iveală viteza atacului, menționând că 228 de milioane de dolari au fost sustrași din portofelele Bitget în doar 18 minute. Jaful a vizat o gamă diversificată de active, incluzând dețineri considerabile de XRP, Ethereum, Tether, dar și diverse token-uri din protocoale precum Arbitrum, Avalanche și BNB Smart Chain.
Identificarea atacatorilor și a metodei
Echipa de conducere a Bitget a indicat drept posibilă sursă grupurile de hackeri sponsorizate de statul nord-coreean. Deși investigația este în plină desfășurare, reprezentanții bursei au invocat tipare de comportament ale adreselor IP și semnături ale tranzacțiilor on-chain care coincid cu modul de operare asociat istoric operațiunilor cibernetice din Phenian. Aceste grupări au devenit extrem de active în atacarea infrastructurii crypto globale pentru a eluda sancțiunile internaționale.
În ceea ce privește cauza tehnică, Bitget a confirmat că breșa a avut loc în sistemul backend al serviciului său de portofel. Atacatorii au reușit să compromită sistemul pentru a falsifica instrucțiunile de transfer și a declanșa procesul de semnare a autorizărilor. Compania a subliniat faptul că incidentul nu a fost cauzat de compromiterea cheilor private, ceea ce reduce riscul unor atacuri similare pe viitor. Bitget a apelat la expertiza firmelor Mandiant și SlowMist pentru a efectua o analiză criminalistică detaliată a vectorilor de intruziune utilizați.
De ce este important acest incident
- Reziliența industriei: Competitori importanți, precum Binance, Bybit și MEXC, s-au angajat public să partajeze informații și să ofere sprijin pentru limitarea daunelor, demonstrând o tendință tot mai accentuată de colaborare în domeniul securității crypto.
- Stabilitatea financiară: În ciuda amplorii furtului, Bitget susține că Fondul de Protecție a Utilizatorilor, care deține peste 464 de milioane de dolari în portofele verificabile public, a rămas intact. Bursa afirmă că fondurile clienților sunt acoperite în raport de 1:1 și că balanțele utilizatorilor nu au fost afectate direct.
- Riscul actorilor statali: Acest eveniment subliniază amenințarea persistentă reprezentată de grupările de tip APT (Advanced Persistent Threat) din Coreea de Nord, care folosesc tot mai des atacurile la scară largă asupra burselor crypto ca sursă principală de venit pentru regim.
Perspectiva și eforturile de recuperare
În urma incidentului, Bitget a suspendat temporar retragerile, timp în care efectuează audituri de securitate riguroase pentru a asigura integritatea platformei. În paralel, bursa a adoptat o strategie proactivă, lansând un program de recompensare: persoanele sau firmele care ajută la blocarea sau recuperarea activelor furate pot primi o recompensă de 5% din suma recuperată. Pe măsură ce investigația avansează, comunitatea crypto urmărește situația îndeaproape, observând momentul ales de atacatori, care a coincis cu Festivalul de la Mijlocul Toamnei din Asia de Est, o perioadă în care vigilența organizațională poate fi mai scăzută.